SPAM LİNK / MALWARE TEMİZLİĞİ • KALICI PHP / WP ÇIKIŞI
Hacklenen veya Bahis/Spam Link Virüsü Bulaşan WordPress Siteyi Kurtarma ve Next.js 16'ya Kalıcı Geçiş
Bahis yönlendirmesi, Japonca spam sayfaları veya eklenti açıklarıyla hacklenen WordPress sitenizde yalnızca dosya silmek arka kapıları kalıcı kapatmaz. Temiz içeriklerinizi ayıklayıp zararlı URL’leri 410 Gone ile Google dizininden siliyor, gerçek sayfalarınızı 301 haritasıyla PHP ve MySQL saldırı yüzeyi olmayan Next.js 16 mimarisine ₺24.900 başlangıç fiyatıyla kalıcı olarak taşıyoruz.
Zararlı yönlendirme ve kullanıcıya bulaşan zararlı JS scriptlerinin durdurulması
Binlerce sahte spam URL’e HTTP 410 Gone, gerçek sayfalara 301 yönlendirme
wp-admin, xmlrpc.php, mu-plugins ve kırılgan tema eklentilerinin tamamen kaldırılması
Sürekli tekrarlayan temizleme faturaları yerine ömür boyu güvenli altyapı
Eski Platformda Kaldığınız Her Ay Kaybedilen Bütçe ve Riskler
- Ziyaretçilerin mobilde veya Google arama sonuçlarından tıklandığında yasa dışı bahis, casino veya sahte virüs uyarı sitelerine yönlendirilmesi
- Google Search Console’da markanız altında binlerce Japonca, Çince veya alakasız ürün spam sayfasının indekslenip kurumsal itibarınızı zedelemesi
- Hosting firmasının zararlı dosya tespiti nedeniyle sitenizi askıya alması (suspend) veya tarayıcıların “Bu site tehlikeli olabilir” kırmızı uyarısı vermesi
- Virüs temizliği yaptırılmasına rağmen wp-options, gizli cron job veya kardeş eklenti açığı üzerinden birkaç hafta içinde sitenin yeniden hacklenmesi
Teslim Ettiğimiz 6 Temel Modül ve Garanti
- Mevcut WordPress veritabanı ve medyadan zararlı kodlardan arındırılmış temiz içerik ayıklama
- PHP/MySQL saldırı yüzeyi olmadan sıfırdan derlenen Next.js 16 kurumsal web veya katalog mimarisi
- Gerçek kurumsal sayfalara birebir 301, tüm saldırgan/Japonca spam URL’lere otomatik HTTP 410 Gone kuralı
- CSP, HSTS, X-Frame-Options sertleştirmesi ve yeni izole bulut barındırma ortamına geçiş
- Google Search Console Güvenlik Sorunları / Manuel İşlem inceleme dosyası ve sitemap yenilemesi
- Canlı geçiş sonrası 30 gün Search Console spam düşüş takibi ve 1 yıl ücretsiz teknik destek
Sıfır Kesinti & 301 SEO Kayıpsız Geçiş Protokolü
Acil Karantina, Zararlı Script Durdurma & İçerik Ayıklama
Ziyaretçiyi bahis sitelerine atan JS/PHP enjeksiyonları derhal izole edilir; yalnızca temiz kurumsal sayfalar, yazılar ve orijinal görseller SQL’den ayrıştırılır.
Saf Next.js 16 Kurumsal İnşa & Sıfır Backdoor Garantisi
Eski PHP dosyalarının hiçbir satırı yeni projeye taşınmaz; metin ve görseller sanitize edilerek temiz, statik/edge derlenen Next.js 16 kod tabanına yerleştirilir.
Meşru URL’lere 301 + Sahte Spam Sayfalara HTTP 410 Gone
Gerçek sayfa ve blog linkleriniz 301 ile korunurken, saldırganların ürettiği binlerce sahte spam URL’e kalıcı 410 Gone yanıtı verilip Google dizininden hızla düşürülür.
Temiz Sunucu Geçişi & Google Safe Browsing İnceleme Başvurusu
Eski virüslü cPanel/hosting tamamen devre dışı bırakılır; yeni güvenli sunucuda DNS açılır, Search Console güvenlik bildirimi ve yeni sitemap gönderilir.
Klasik Ajans / Hazır Yöntem vs Yılmaz Soft Mühendislik Sistemi
| Mühendislik Kriteri | Klasik Ajans / Manuel Yöntem | Yılmaz Soft Özel Mimarisi |
|---|---|---|
| Tekrar Hacklenme Riski | Eski tema/eklenti ve gizli DB backdoor nedeniyle haftalar içinde nükseder | PHP ve WordPress çekirdeği tamamen kaldırıldığı için aynı açıkla asla nüksetmez |
| Google Spam URL Temizliği | 404 hatası veya yavaş manuel kaldırma; aylar süren itibar kaybı | Sahte URL desenlerine anında HTTP 410 Gone + yenilenmiş sitemap ile hızlı temizlik |
| Kurumsal İtibar & Safe Browsing | Müşteride “virüslü/bahis sitesi” imajı ve Chrome kırmızı uyarı ekranı | HSTS, CSP güvenlik başlıkları ve Google güvenlik inceleme onayı |
| Gerçek Sayfa SEO Koruması | Siteyi sıfırlarken mevcut kurumsal sıralamaların da silinmesi | Tüm gerçek kurumsal URL’ler birebir 301 eşlemesiyle otoritesini korur |
| Açılış Hızı & Tarama Bütçesi | Spam sayfalar Googlebot bütçesini tüketir; site 4+ saniyede açılır | < 0.8 sn Next.js 16 hızı ile Googlebot yalnızca gerçek sayfalarınızı tarar |
| Maliyet & Garanti Modeli | Her virüs bulaştığında yeniden ödenen temizlik ve format faturaları | ₺24.900 başlangıçla kalıcı geçiş + 1 yıl ücretsiz SLA desteği |
Ankara’da faaliyet gösteren 12 yıllık medikal cihaz distribütörü (kurumsal WordPress + katalog)
Nulled tema ve güncel olmayan form eklentisi nedeniyle siteye Japonca/bahis SEO spam virüsü bulaşması, Google’da 14.000 sahte URL indekslemesi ve müşterilerin kırmızı güvenlik uyarısı görmesi.
İlk 18 saatte zararlı yönlendirme durduruldu; 9 iş gününde 84 gerçek ürün ve blog sayfası temiz Next.js 16 mimarisine taşındı, 14.000 sahte spam rota 410 Gone ile engellenip Google incelemesi gönderildi.
48 saat içinde Chrome güvenlik uyarısı kaldırıldı, 3 hafta içinde tüm Japonca spam sonuçları Google dizininden silindi ve kurumsal ana kelimeler önceki ilk sayfa pozisyonuna geri döndü.
Sistem Mimarisi Görselleri ve Kullanım Senaryoları
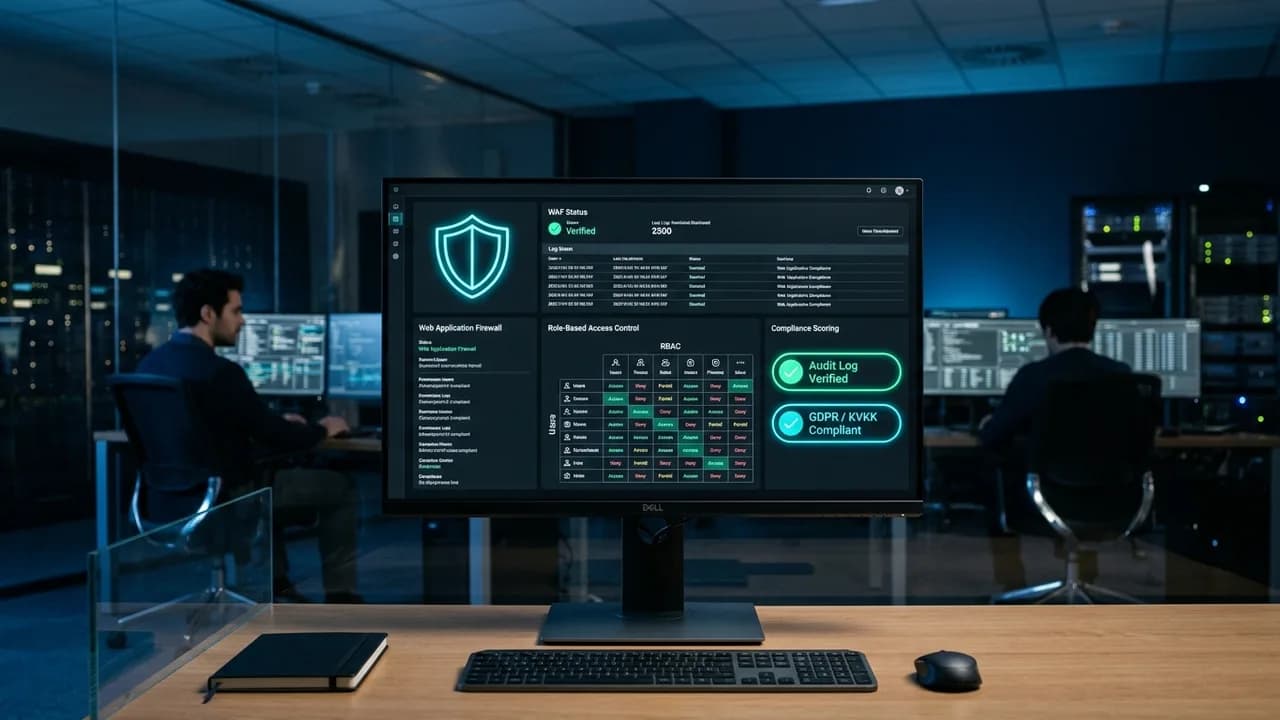
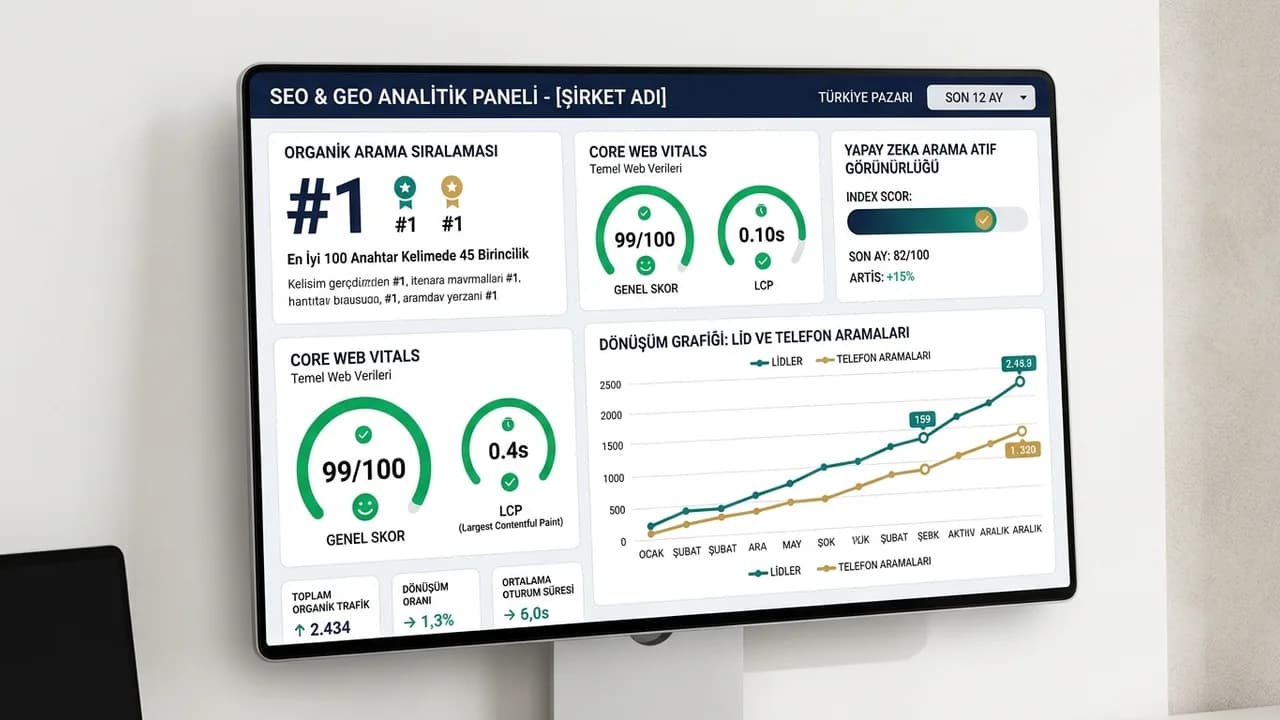
Hacklenen WordPress Kurtarma & Next.js Nasıl Uygulanır?
WordPress Virüsü Neden “Temizledik” Dedikten 2 Hafta Sonra Geri Gelir?
Saldırganlar bir WordPress sitesine sızdığında yalnızca ana sayfayı veya .htaccess dosyasını değiştirmez; wp-includes içine zararsız görünen arka kapı dosyaları bırakır, wp_options tablosuna gizli yönetici kullanıcıları ve zamanlanmış görevler (wp-cron) ekler, ayrıca paylaşımlı cPanel altındaki diğer alt klasörlere de sıçrar.
Bu yüzden PHP dosya temizliği geçici bir pansumandır. Tek bir açık kalan eski eklenti veya gözden kaçan bir gizli cron satırı siteyi yeniden bahis yönlendirmesine sokar. Kalıcı çözüm, yalnızca temiz metin ve görsel varlıkları alıp PHP ve eklenti ekosistemini tamamen terk etmektir.
Google’daki Japonca / Bahis Spam Sonuçlarını En Hızlı Nasıl Sileriz?
Saldırı sonrasında Google Search Console’da binlerce sahte URL indekslenmişse bunları tek tek kaldırma aracıyla silmek haftalar alır ve eksik kalır. Teknik SEO protokolünde geçerli çözüm, tüm meşru URL’leriniz dışındaki spam URL desenlerine sunucu/edge seviyesinde HTTP 410 Gone (Kalıcı Olarak Kaldırıldı) durum kodu döndürmektir.
Googlebot 410 yanıtını gördüğünde sayfayı standart 404’e göre çok daha hızlı biçimde dizinden düşürür. Aynı anda temiz sitemap.xml gönderilip Security Issues inceleme talebi açıldığında markanızın arama sonuçlarındaki görüntüsü kısa sürede normale döner.
Hosting Askısı ve Kurumsal E-Postaları Bozmadan Güvenli Geçiş
Virüs tespit edildiğinde birçok hosting firması hesabı tamamen askıya alır ve aynı cPanel içindeki kurumsal e-postalarınız da risk altına girebilir. Geçiş planlamasında e-posta (MX) kayıtlarınızı ve web A/CNAME kayıtlarını birbirinden ayırarak iletişim trafiğinizin bir dakika bile durmamasını sağlıyoruz.
Yeni Next.js 16 siteniz tertemiz, izole ve otomatik SSL’li yeni sunucu katmanında yayınlanır; böylece eski paylaşımlı hostingdeki komşu site bulaşmalarından da kalıcı olarak kurtulursunuz.
Hacklenen WordPress Kurtarma & Next.js İçin İlgili Hizmet, Karşılaştırma ve Hesaplama Aracı
Diğer Özel Yazılım & Entegrasyon Mimarileri
24 Sistemin Tamamını Gör
Hacklenen WordPress Kurtarma & Next.js Hakkında Sıkça Sorulan 5 Soru
DOĞRUDAN KIDEMLİ MÜHENDİSLİK ANALİZİ
Hacklenen WordPress Kurtarma & Next.js Projenizi Birlikte Planlayalım
Başlangıç bütçesi ₺24.900 olan bu mimariyi 7 – 14 İş Günü (İlk Acil Müdahale 24 Saat) içinde sözleşmeli SLA ve 1 yıl ücretsiz teknik destek güvencesiyle canlıya alıyoruz. Kaynak kod ve tüm veri tabanı tamamen firmanıza teslim edilir.