OWASP TOP 10 • VERBİS / KVKK • IMMUTABLE AUDIT LOG & WAF
KVKK, Sızma Testi (Pentest), WAF & Audit Log Uyumlu Kurumsal Web ve Portal Mimarisi
Sızma testi (pentest) raporlarından geçemeyen, KVKK açık rıza ve aydınlatma kayıtlarını tutamayan veya form verilerini güvensiz e-postalarda tutan kurumsal yapıları sıfırdan güçlendiriyoruz. Next.js 16, WAF, OWASP Top 10 savunması, rol bazlı RBAC, şifreli PostgreSQL ve değişmez Audit Log mimarisiyle denetimlerden tam not alan kurumsal web ve portalları ₺29.900 başlangıç fiyatıyla teslim ediyoruz.
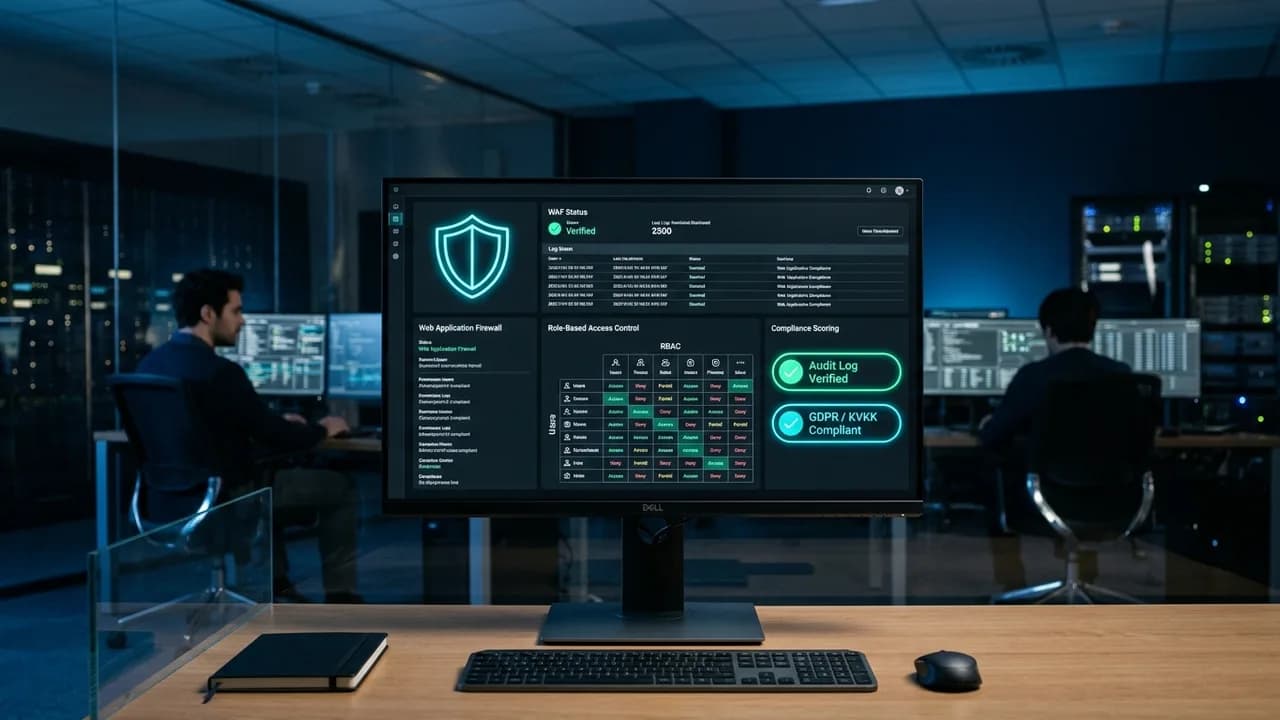
XSS, CSRF, SSRF, SQLi ve Broken Access Control açıklarına mimari seviye koruma
Hassas kişisel verilerin şifreli saklanması ve zaman damgalı rıza kaydı
Kim, ne zaman, hangi IP’den hangi veriyi görüntüledi/değiştirdi tam kayıt
Rate-limiting, sıkı CSP başlıkları ve bot/DDoS saldırılarına karşı edge koruma
Eski Platformda Kaldığınız Her Ay Kaybedilen Bütçe ve Riskler
- Bağımsız sızma testi (pentest) veya kurumsal IT denetiminde eski siteden çıkan kritik/yüksek XSS, SQLi, eksik HTTP header ve yetkilendirme açıkları
- Web formlarından toplanan T.C. kimlik, telefon, sağlık veya finans bilgilerinin açık rıza zaman damgası olmadan şifresiz e-postalarla dolaşması
- İç kullanıcıların veya eski personelin hangi müşteri kaydını görüntülediğini ya da sildiğini gösteren değiştirilemez Audit Log kaydının bulunmaması
- Düşük bütçeli eklenti yığınları yüzünden veri ihlali yaşandığında KVKK Kurumu idari para cezası ve kurumsal itibar kaybı riski doğması
Teslim Ettiğimiz 6 Temel Modül ve Garanti
- OWASP Top 10 zafiyetlerine (SQLi, XSS, CSRF, IDOR, SSRF) karşı sıkılaştırılmış Next.js 16 kod tabanı
- Rol bazlı erişim kontrolü (RBAC), MFA/2FA opsiyonlu yönetim girişi ve HTTP-only güvenli oturum
- KVKK uyumlu versiyonlu açık rıza/aydınlatma kayıt sistemi ve kişisel veri silme/anonimleştirme aracı
- Değiştirilemez (immutable) Audit Log modülü ve tüm kritik erişim/düzenleme hareketlerinin kaydı
- WAF, rate-limiting, sıkı CSP, HSTS, X-Content-Type-Options ve TLS 1.3 sunucu/edge yapılandırması
- Üçüncü parti pentest firmalarının bulgularına destek ve 1 yıl ücretsiz güvenlik + SLA bakımı
Sıfır Kesinti & 301 SEO Kayıpsız Geçiş Protokolü
Pentest / KVKK Veri Envanteri & Tehdit Modelleme
Toplanan kişisel veri türleri, veri akış sınırları ve varsa önceki pentest raporunuzdaki kritik/yüksek bulgular incelenerek güvenlik gereksinim matrisi çıkarılır.
Sertleştirilmiş Next.js 16, RBAC & Şifreli PostgreSQL İnşası
Parametreli sorgular, sıkı Zod girdi doğrulama, rol bazlı erişim kontrolü (RBAC), HTTP-only/SameSite oturumlar ve hassas alan şifrelemesi uygulanır.
WAF, CSP/HSTS Başlıkları & Immutable Audit Log Kurulumu
Tüm giriş/form uç noktalarına brute-force ve hız sınırı, sıkı Content-Security-Policy başlıkları ve silinemeyen merkezi denetim logları eklenir.
Otomatik Güvenlik Taraması & Denetime Hazır Teslim
Yayına alınmadan önce otomatik zafiyet taraması, rol kaçırma testleri ve KVKK rıza/imha akışı doğrulanır; 1 yıl ücretsiz güvenlik yaması SLA başlatılır.
Klasik Ajans / Hazır Yöntem vs Yılmaz Soft Mühendislik Sistemi
| Mühendislik Kriteri | Klasik Ajans / Manuel Yöntem | Yılmaz Soft Özel Mimarisi |
|---|---|---|
| Sızma Testi (Pentest) Dayanıklılığı | Eklenti açıkları, açık API uçları ve eksik CSRF/XSS koruması | OWASP Top 10’a göre kodlanmış girdi doğrulama ve katı CSP/HSTS |
| KVKK Açık Rıza & Veri İmha Akışı | Onay kutusu var ama tarih/metin versiyonu ve silme kaydı tutulmaz | Versiyonlu aydınlatma/rıza zaman damgası, IP/user-agent ve anonimleştirme |
| Yetkilendirme (RBAC) & Oturum | Tek ortak admin şifresi veya URL tahmin ederek başkasının verisini görme (IDOR) | Her API sorgusunda oturum + rol + kayıt sahipliği (IDOR önleme) kontrolü |
| Kişisel Veri & Form İletimi | Hassas müşteri belgelerinin şifresiz SMTP e-postasına düz metin atılması | Şifreli PostgreSQL saklama; yalnızca yetkili panelden audit loglu erişim |
| WAF & Saldırı Koruması | Açık sunucu portları, sınırsız login denemesi ve XML-RPC DDoS zaafı | Edge WAF kuralları, login/form rate-limiting ve kapatılmış yönetim yüzeyi |
| Denetim & Loglama (Audit Trail) | Kim ne zaman veriyi indirdi veya sildi bilinmiyor | Değişmez erişim/işlem logu ve dışa aktarılabilir uyum raporu |
İstanbul’da 24 şubeli finansal danışmanlık ve sigorta aracılık şirketi (kurumsal başvuru portalı)
Holding IT denetiminde mevcut web portalının 4 kritik, 9 yüksek pentest bulgusu (IDOR belge sızıntısı, XSS, zayıf parola politikası ve KVKK rıza kayıtsızlığı) nedeniyle durdurulması.
18 iş gününde portal Next.js 16 + PostgreSQL üzerine taşındı; T.C./vergi no alanları AES-256 ile şifrelendi, RBAC + IDOR koruması, WAF rate-limiting ve immutable Audit Log eklendi.
Bağımsız akredite pentest şirketinin tekrar testinde 0 kritik ve 0 yüksek bulgu ile onay alındı; kurum içi KVKK denetimi tek seferde geçilerek portal canlıya alındı.
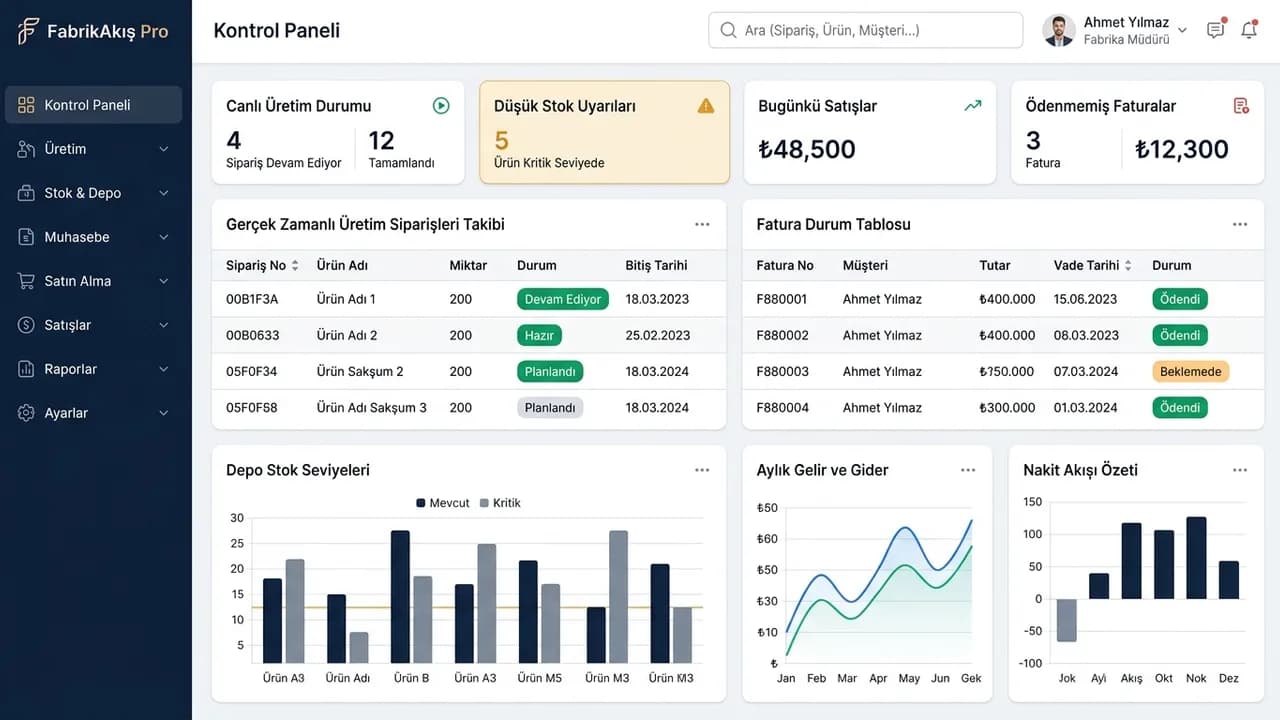
Sistem Mimarisi Görselleri ve Kullanım Senaryoları
KVKK, Pentest & WAF Uyumlu Yazılım Nasıl Uygulanır?
Kurumsal Web Siteleri Neden Bağımsız Sızma Testinden (Pentest) Geçemez?
Klasik ajansların geliştirdiği hazır temalı siteler veya kontrolsüz kodlanan paneller görsel olarak şık dursa da ilk bağımsız sızma testinde sınıfta kalır. En sık karşılaşılan kritik bulgular; URL’deki ID numarası değiştirilerek başka müşterinin teklif/belgesinin görüntülenebildiği IDOR açıkları, doğrulanmayan dosya yüklemeleri ve eksik güvenlik başlıklarıdır.
Bizim mimarimizde güvenlik sonradan eklenen bir eklenti değil, veri modelinin temelidir. Her sunucu aksiyonu ve API rotası Zod şema doğrulamasından geçer, her veri sorgusu kullanıcının yetki ve sahipliğini kontrol eder, hiçbir hata mesajında sistem detayı dışarı sızdırılmaz.
KVKK Uyumunu Yalnızca “Gizlilik Sayfası” Olmaktan Çıkaran Teknik Altyapı
Web sitesinin altına sabit bir KVKK metni koymak teknik veri güvenliği yükümlülüğünü karşılamaz. Gerçek KVKK uyumu; kullanıcının hangi tarih ve saatte, hangi metin versiyonunu onayladığının kanıtlanabilmesini, toplanan hassas verilerin şifreli saklanmasını ve yetkisiz e-posta/WhatsApp dağıtımının engellenmesini gerektirir.
Kurduğumuz KVKK uyumlu portal yapısında müşteri başvuruları güvensiz açık e-postalara yollanmak yerine doğrudan şifreli veritabanına kaydedilir; yetkili personel panele girerek görüntülediğinde bu işlem dahi Audit Log’a işlenir.
WAF, Hız Sınırlama ve 1 Yıl Sürekli Güvenlik Güncellemesi
Yazılım kodu ne kadar temiz olursa olsun, dış dünyaya açık her giriş ve form ekranı otomatik botların ve kaba kuvvet (brute-force) taramalarının hedefindedir. Edge seviyesindeki WAF (Web Application Firewall) ve akıllı rate-limiting katmanı zararlı istekleri uygulamanıza ulaşmadan keser.
Teslim sonrasında da npm/paket bağımlılıkları ve sunucu güvenlik yamaları 1 yıl ücretsiz mühendislik desteği kapsamında takip edilir; böylece kurumunuzun bilişim güvenliği yükü tek başına size bırakılmaz.
KVKK, Pentest & WAF Uyumlu Yazılım İçin İlgili Hizmet, Karşılaştırma ve Hesaplama Aracı
Diğer Özel Yazılım & Entegrasyon Mimarileri
24 Sistemin Tamamını Gör
KVKK, Pentest & WAF Uyumlu Yazılım Hakkında Sıkça Sorulan 5 Soru
DOĞRUDAN KIDEMLİ MÜHENDİSLİK ANALİZİ
KVKK, Pentest & WAF Uyumlu Yazılım Projenizi Birlikte Planlayalım
Başlangıç bütçesi ₺29.900 olan bu mimariyi 12 – 21 İş Günü içinde sözleşmeli SLA ve 1 yıl ücretsiz teknik destek güvencesiyle canlıya alıyoruz. Kaynak kod ve tüm veri tabanı tamamen firmanıza teslim edilir.