Mobil Uygulamada Kimlik Doğrulama: SMS OTP, Apple Sign-In Zorunluluğu ve FaceID / Biyometri
Şifre unutma sorununu bitiren 6 haneli tek kullanımlık SMS OTP girişi, Google/Sosyal giriş varsa Apple App Store Guideline 4.8 gereği zorunlu Apple ile Giriş kuralı ve finansal uygulamalarda FaceID/Parmak İzi token saklama mühendisliği.
Mobil uygulamada modern kimlik doğrulama mimarisi; şifre unutma sürtünmesini bitiren 6 haneli NetGSM veya İleti Merkezi SMS OTP doğrulamasını, Google ya da sosyal giriş varsa zorunlu olan Apple Guideline 4.8 Sign in with Apple entegrasyonunu ve finansal koruma sağlayan FaceID/TouchID biyometrik kilitlerini KVKK uyumlu JWT oturum kasasında birleştirir. Yılmaz Soft'ta bu güvenlik katmanı Mobil Başlangıç ₺89.900 ve Pro ₺149.900 paketlerimize %100 kod mülkiyeti, yıllık kirasız teslim ve 1 yıl ücretsiz SLA desteğiyle standart olarak dahildir.
Bu Rehberde Öne Çıkan Başlıklar:
- 1. Mobil Uygulamada Parola Devri Kapandı: Sürtünmesiz ve Güvenli Giriş Mimarisi
- 2. 6 Haneli SMS OTP Mühendisliği: Autofill, NetGSM/İleti Merkezi ve SMS Pumping Koruması
- 3. Apple Sign-In Zorunluluğu (Guideline 4.8): iOS Mağazasında Ret Yememe Kuralı
- 4. FaceID / TouchID Biyometrik Kilit ve Keychain / Keystore Token Mimarisi
Uzman Notu: Yılmaz Soft olarak eski şablonlar yerine kıdemli yazılım mühendisliği ile 1 aydan kısa sürede (< 30 gün) organik teklif, telefon ve WhatsApp müşterisi getiren, 1 yıl ücretsiz teknik destek kapsamlı sistemler geliştiriyoruz.
1. Mobil Uygulamada Parola Devri Kapandı: Sürtünmesiz ve Güvenli Giriş Mimarisi
Bir mobil kullanıcıdan küçük telefon klavyesinde büyük harf, küçük harf, rakam ve özel karakter içeren 10 haneli bir şifre oluşturmasını istemek, daha giriş ekranında müşteri kaybetmenin en garantili yoludur. Türkiye'de mobil ticaret, randevu, sadakat ve saha uygulamalarının büyük bölümünde kullanıcılar şifrelerini haftalar içinde unutur, "Şifremi Unuttum" e-postasının spam klasörüne düşmesiyle süreçten kopar ve rakip uygulamaya geçer.
Modern mobil mühendislikte kimlik doğrulama (Authentication), kullanıcıyı en az adımda içeri alırken arkada finans ve KVKK seviyesinde bir güvenlik kalkanı çalıştırmak zorundadır. Bunun üç temel yapı taşı vardır:
- 6 Haneli Tek Kullanımlık SMS OTP (şifre belirleme ve unutma sorununu tamamen bitirir),
- Apple Sign-In (
Guideline 4.8) Uyumu (iOS App Store redlerini sıfırlar), - FaceID / TouchID & Keychain Donanım Kasası (oturumu kalıcı tutarken hassas işlemleri korur).
Profesyonel bir mobil uygulama geliştirme sürecinde bu üç katmanın birlikte nasıl tasarlanmadığı durumda, yayına çıkmaya çalışan projelerin önemli bir bölümü ya App Store inceleme ekibinden ret yer ya da canlıda sahte SMS gönderim (SMS Pumping) saldırılarıyla beklenmedik faturalarla karşılaşır.
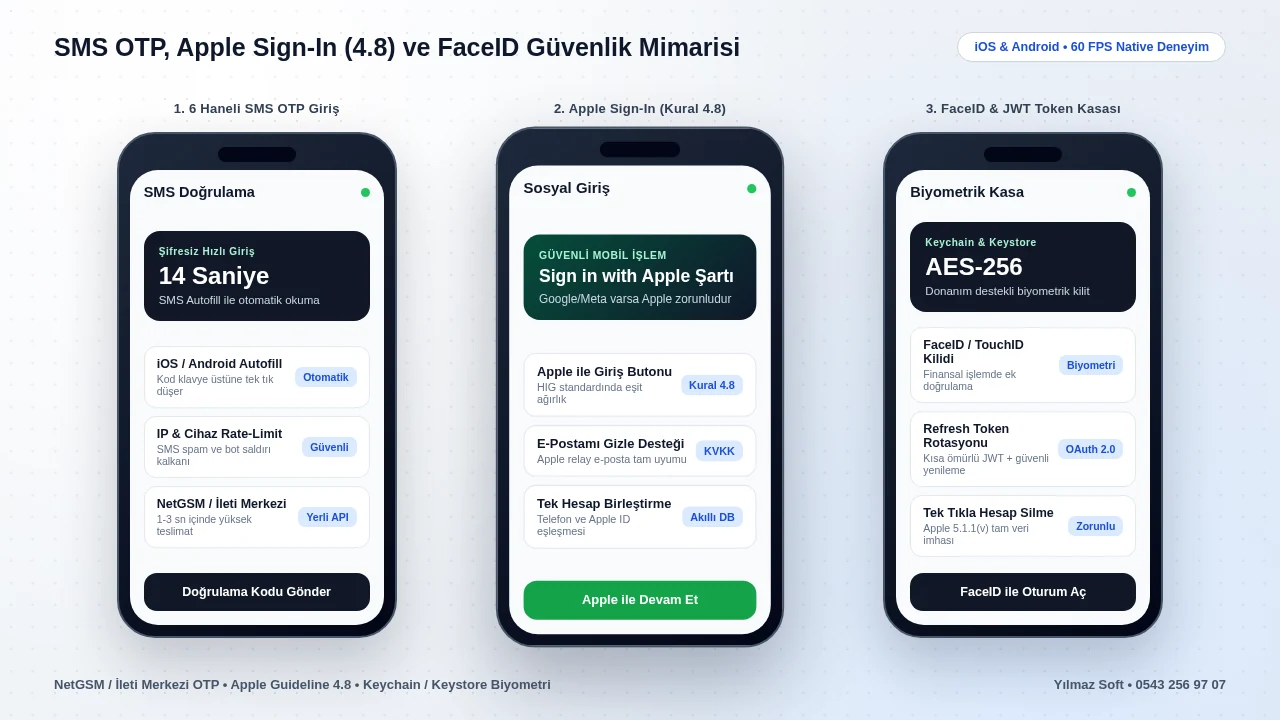
2. 6 Haneli SMS OTP Mühendisliği: Autofill, NetGSM/İleti Merkezi ve SMS Pumping Koruması
Türkiye'deki mobil kullanıcıların telefon numaralarıyla 10–15 saniyede oturum açabilmesi için SMS OTP (One-Time Password) hâlâ en yüksek dönüşümü üreten giriş yöntemidir. Ancak amatör bir SMS entegrasyonu ile kurumsal sınıf bir OTP motoru arasında ciddi güvenlik ve hız farkları bulunur.
Otomatik Kod Okuma (SMS Autofill) ve Sıfır Yazım Hatası
Kullanıcı SMS geldiğinde mesajlar uygulamasına geçip 6 haneli kodu ezberlemek zorunda kalırsa oturum terk oranı artar. Bu sürtünmeyi tamamen kaldırmak için:
- iOS Domain-Bound SMS Formatı: Mesajın son satırında
@alanadiniz.com #482913formatı kullanıldığında iOS klavyesinin hemen üzerinde tek dokunuşlu "Mesajlardan: 482913" önerisi çıkar. - Android SMS Retriever API:
App Hashimzası içeren SMS sayesinde uygulama ek birREAD_SMSizni istemeden (böylece Google Play'in sıkı izin politikalarına takılmadan) kodu otomatik okur ve kutucuklara doldurur.
NetGSM / İleti Merkezi Entegrasyonu ve Bot Kalkanı
Yerli operatör API'leriyle (NetGSM, İleti Merkezi veya kurumsal SMS gateway) kurduğumuz OTP yapısında 1–3 saniye teslimat hızı hedefleriz. Bununla birlikte halka açık bir "Kod Gönder" ucu mutlaka üç aşamalı güvenlik duvarıyla korunmalıdır:
- Zaman ve Sayı Kısıtı (Rate Limiting): Aynı telefon numarasına 120 saniye geçmeden tekrar kod atılamaz; aynı IP adresinden saatlik en fazla 5, günlük en fazla 10 OTP isteğine izin verilir.
- Süre ve Deneme Sınırı: Üretilen 6 haneli kod veritabanında düz metin yerine
SHA-256özeti (hash) olarak tutulur, geçerlilik süresi180saniyedir ve 3 hatalı kod girişinde geçersiz kılınır. - Yurt Dışı & Sanal Numara Filtresi: Hedef kitleniz yalnızca Türkiye ise
+90dışındaki pahalı uluslararası hatlara botlar üzerinden SMS yönlendirilmesini engelleyen ülke kodu kuralı uygulanır.
3. Apple Sign-In Zorunluluğu (Guideline 4.8): iOS Mağazasında Ret Yememe Kuralı
Türkiye'de ajansların ve geliştiricilerin en sık karşılaştığı App Store redlerinden biri Apple App Store Review Guideline 4.8 (Sign in with Apple) maddesidir. Kural son derece nettir:
"Kullanıcıların giriş yapması için herhangi bir üçüncü parti veya sosyal giriş hizmeti (Google ile Giriş, Facebook Login, X/Twitter, LinkedIn vb.) sunan tüm uygulamalar, eşdeğer bir seçenek olarak Sign in with Apple'ı da sunmak zorundadır."
Bu kuralın uygulanmasında üç teknik detay kritik önem taşır:
- Görsel Eşitlik (
Human Interface Guidelines): Apple ile Giriş butonunu ekranın en altına minicik gri bir bağlantı olarak gizlemek ret sebebidir. Google butonu kadar büyük, net okunan ve Apple'ın resmi siyah/beyazASAuthorizationAppleIDButtontasarım standartlarına uygun olmalıdır. - "E-Postamı Gizle" (
Hide My EmailRelay) Uyumu: iOS kullanıcılarının çoğu Apple ile giriş yaparken gerçek adresleri yerine[email protected]uzantılı gizli e-posta seçeneğini işaretler. Backend veritabanınız bu relay adresini sorunsuz kabul etmeli ve fatura/bildirim akışını buna göre yürütmelidir. Ayrıca Apple ilk girişten sonraki oturumlarda ad ve e-posta bilgisini bir daha göndermeyebilir; bu nedenle ilk girişte gelen verinin kalıcı olaraksub(Apple benzersiz kullanıcı ID'si) anahtarına bağlanması gerekir. - Kural İstisnası ve Hesap Birleştirme: Eğer uygulamanızda Google veya Meta girişi hiç yoksa ve yalnızca şirketinizin kendi SMS OTP / kurumsal hesap sistemi çalışıyorsa Apple Sign-In eklemek zorunda değilsiniz; ancak iOS uygulama geliştirme projelerimizde tek tık giriş kolaylığı sunmak için iki yöntemi de standart olarak sorunsuz entegre ediyoruz. Burada önemli bir veritabanı kuralı olarak; aynı kullanıcının önce telefon numarasıyla girip daha sonra Apple ID ile giriş yaptığında iki ayrı mükerrer müşteri profili oluşmaması için benzersiz kimlik eşleme (
Identity Linking) tablosu kurarız. - Sign in with Apple Token İptali (
RevokeZorunluluğu): Haziran 2022 sonrası Apple kurallarına göre, Sign in with Apple kullanan bir kişi uygulama içinden hesabını sildiğinde yalnızca kendi veritabanınızdaki satırı silmeniz yeterli değildir; sunucunuzun arka planda Apple OAuth/auth/revokeucuna istek atarak kullanıcının Apple ID token bağlantısını da resmen sonlandırması şarttır. Aksi halde App Store inceleme ekibi hesap silme adımında ret verir.
4. FaceID / TouchID Biyometrik Kilit ve Keychain / Keystore Token Mimarisi
Özellikle finans, B2B tahsilat, sağlık, cüzdan veya yönetici panelli mobil uygulamalarda kullanıcıyı her açılışta SMS bekletmek yorucu, oturumu tamamen korumasız açık bırakmak ise risklidir. Doğru çözüm donanım tabanlı biyometrik kimlik doğrulama ve Refresh Token Rotasyonu mimarisidir.
Kullanıcı ilk kez SMS OTP veya Apple ID ile giriş yaptığında sunucu iki anahtar üretir:
- Kısa Ömürlü Access Token (
15 dakika): Yalnızca RAM üzerinde tutulur ve API isteklerini yetkilendirir. - Uzun Ömürlü Refresh Token (
30–90 gün): DüzAsyncStorageveyaSharedPreferencesiçine kesinlikle yazılmaz! Bunun yerine yalnızca telefonun şifreli donanım kasası olan iOS Keychain ve Android Keystore (EncryptedSharedPreferences) içineAES-256ile kilitlenir. Her yenilemede eski Refresh Token geçersiz kılınarak yeni bir token çifti üretilir; böylece çalınmış bir tokenın tekrar kullanılması (replay attack) anında tespit edilip tüm cihaz oturumları kapatılır.
Uygulama yeniden açıldığında veya yüksek tutarlı bir ödeme/sipariş onayı verileceği anda telefonun yerel FaceID / TouchID / Parmak İzi API'si (LocalAuthentication / BiometricPrompt) tetiklenir. Biyometrik doğrulama kullanıcının parmak izi ya da yüz verisini asla sunucuya yollamadan cihazın Secure Enclave çipinde onaylanır; kasa kilidi açılır ve token arka planda yenilenerek kesintisiz, banka sınıfı güvenlik sağlanır. Telefonun yüz tanıma sensörü geçici olarak çalışmazsa cihazın kendi PIN/Parola doğrulamasına güvenli geri dönüş (fallback) tanımlanır.
NetGSM/İleti Merkezi SMS OTP, Apple Guideline 4.8 uyumu, donanım şifreli JWT oturum yönetimi ve uygulama içi hesap silme modüllerini projenize eksiksiz kuruyoruz. Mobil Başlangıç ₺89.900, Pro ₺149.900 ve Kurumsal ₺249.000+ paketlerimizde ek güvenlik modülü ücreti olmadan %100 kod mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz SLA desteği sunuyoruz. Görüşmek için 0543 256 97 07 hattımızı arayın.
5. KVKK Açık Rıza, Tek Tık Hesap Silme (5.1.1v) ve Ucuz WebView Tuzakları
Kimlik doğrulama ekranları yalnızca teknik değil, yasal ve mağaza politikası açısından da mayınlı bir alandır. KVKK, sızma testi ve siber güvenlik uyumlu yazılım standartlarımıza göre tüm mobil giriş akışlarında şu üç ilke tavizsiz uygulanır:
- Ayrıştırılmış KVKK ve İYS Rıza Kaydı: Hizmet sözleşmesi onayı ile ticari elektronik ileti (SMS/Push/E-posta) rızası asla aynı zorunlu kutucuğa sıkıştırılmaz; onaylar IP, zaman damgası ve versiyon numarasıyla loglanır.
- Uygulama İçi Kalıcı Hesap Silme (
Guideline 5.1.1(v)): Hem Apple App Store hem de Google Play, hesap oluşturulabilen her uygulamanın içinde kullanıcının hesabını ve kişisel verilerini tek adımda kalıcı olarak silebileceği işlevsel bir buton bulundurmasını şart koşar. "Silmek için destek ekibine mail atın" diyen uygulamalar otomatik reddedilir. - WebView Sarmalayıcı Güvenlik Açığı: Özellikle ucuz hazır WebView mobil uygulama tuzakları ve App Store red nedenleri yazımızda uyardığımız üzere, mobil sitenizi doğrudan bir tarayıcı çerçevesine gömen ucuz şablonlarda çerez oturumları sık sık düşer, FaceID donanım kasasına ve Apple Sign-In yerel penceresine sağlıklı erişilemez.
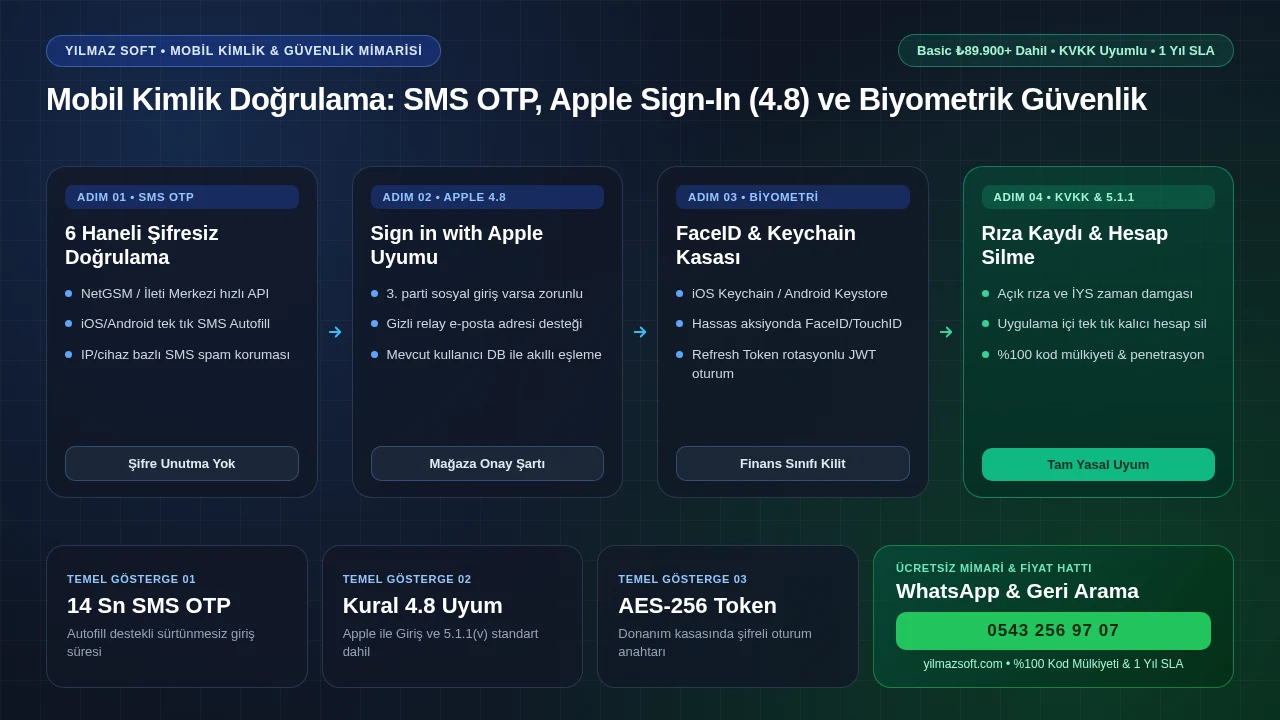
6. Şifreli Klasik Giriş vs. Şablon WebView vs. Yılmaz Soft Çok Katmanlı Auth Mimarisi
Aşağıdaki tablo, kullanıcıyı şifreyle yoran eski sistemler ile Yılmaz Soft'un mobil uygulamalarda standart sunduğu kimlik mimarisini karşılaştırır:
| Kimlik & Güvenlik Katmanı | Klasik Şifreli / Şablon WebView | Yılmaz Soft Modern Mobil Auth |
|---|---|---|
| Kullanıcı Giriş Hızı | 8–12 haneli şifre kuralı, yüksek unutma ve terk oranı | Autofill destekli 6 haneli SMS OTP ile 14 saniyede giriş |
| Apple Guideline 4.8 & 5.1.1(v) | Sadece Google girişi konulduğu ve hesap silme olmadığı için ret | Sign in with Apple + Relay E-Posta + tek tık hesap silme hazır |
| Token Saklama & Biyometri | Token düz metin AsyncStorage veya tarayıcı çerezinde tutulur | iOS Keychain / Android Keystore AES-256 + FaceID/TouchID kilidi |
| SMS Bot & Saldırı Koruması | Sınırsız OTP isteği yüzünden yüksek operatör faturası riski | IP, cihaz ve numara bazlı rate-limit + SHA-256 hash doğrulama |
| Maliyet & Kod Mülkiyeti | Harici Auth SaaS aboneliklerinde aylık aktif kullanıcı başı döviz ücreti | ₺89.900+ pakete dahil, yıllık kira yok, %100 kod devri + 1 yıl SLA |
7. Kurumsal B2B Uygulamalarında Çoklu Cihaz Yönetimi ve Rol Tabanlı Yetkilendirme
Bireysel tüketici uygulamalarının ötesinde saha satış, depo el terminali, klinik doktor paneli veya bayi tahsilat uygulamalarında kimlik doğrulama yalnızca "giriş yapmak" ile bitmez; cihaz bazlı oturum yönetimi ve anlık yetki iptali hayati önem taşır. Örneğin saha temsilcinizden biri şirketten ayrıldığında veya bir cihaz kaybolduğunda, yönetici panelinden tek tuşla o kullanıcının aktif tüm Refresh Token anahtarlarını sunucu tarafında kara listeye alabilmelisiniz.
Kurduğumuz OAuth 2.0 uyumlu oturum mimarisinde her kullanıcının profil ekranında "Aktif Cihazlarım" listesi yer alır; ayrıca kurumsal yapılarda bayinin, plasiyerin veya şube müdürünün görebileceği API uçları RBAC (Role-Based Access Control) kurallarıyla sunucu seviyesinde sınırlandırılır.
8. Harici Auth SaaS Aboneliklerinden Kurtulun: Kendi Sunucunuzda Sıfır Kira
Birçok girişimci geliştirme aşamasında Auth0, Firebase Auth veya benzeri harici kimlik servislerinin başlangıçta ücretsiz göründüğünü düşünerek projeyi onlara bağlar; ancak aylık aktif kullanıcı sayısı 50.000'i aştığında veya SMS OTP eklendiğinde her ay yüzlerce dolarlık döviz bazlı faturalarla karşılaşır. Yılmaz Soft'ta kimlik doğrulama altyapısı kendi veri tabanınız ve kendi sunucunuz üzerinde çalışacak şekilde sıfır lisans bağımlılığıyla inşa edilir; müşteri veriniz tamamen Türkiye lokasyonunda ve kendi kontrolünüzde kalır.
Mobil Başlangıç (₺89.900), Pro (₺149.900) ve Kurumsal (₺249.000+) paketlerimizin tamamında SMS OTP, Apple Sign-In (4.8), FaceID/TouchID donanım kasası ve Guideline 5.1.1(v) uyumu ekstra lisans ücreti olmadan teslim edilir; kaynak kodların %100 mülkiyeti firmanıza devredilir ve 1 yıl ücretsiz SLA teknik destek sağlanır.
Bu mimariyi projenizde nasıl hayata geçireceğimizi konuşmak, teknik mimari ve zaman çizelgesi almak için iletişim sayfamızdan form doldurabilir, hemen aşağıdaki Hızlı Teklif ve Geri Arama alanından numaranızı bırakabilir, WhatsApp hattımız üzerinden mesaj gönderebilir veya 0543 256 97 07 (hemen arayın) hattımızdan mühendislerimizle doğrudan görüşebilirsiniz.
Numaranızı Bırakın Sizi Arayalım veya WhatsApp'tan Anında Fiyat Alın
Satış temsilcisiyle değil, doğrudan projenizi kodlayacak kıdemli yazılım mühendisiyle görüşün. %100 kaynak kod mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz teknik destek garantisi.
1. İlgilendiğiniz Proje Türünü Seçin (Fiyat ve WhatsApp Özeti Otomatik Güncellenir):
Telefon Numaranızı Bırakın — 15 Dakikada Arayalım
Veya Tek Tıkla WhatsApp'tan Yazın
Form doldurmak istemiyorsanız seçtiğiniz iOS & Android Mobil Uygulama kapsamını hazır mesaj olarak doğrudan WhatsApp hattımıza aktarın; aynı gün net bütçe ve teslim takvimi paylaşalım.
Konu Hakkında Merak Edilenler
Projeniz İçin Ücretsiz Fiyat & SEO Analizi Alın (0543 256 97 07)
Kurumsal web sitesi yaptırma (₺24.900'den başlayan), ölçeklenebilir e-ticaret sistemi (₺49.900'den başlayan), masaüstü/ERP yazılımı (₺66.900'den başlayan), iOS & Android mobil uygulama (₺89.900'den başlayan) veya Google & yapay zeka arama görünürlüğü sağlayan Kurumsal SEO & GEO danışmanlığı (₺16.900/ay'dan başlayan) ile yayından sonraki < 30 gün içinde organik müşteri kazanımı için kıdemli yazılım ekibimizden kapsam ve bütçe değerlendirmesi alın.
İlgili Teknik Rehberler
Mobil Uygulama Yaptırma Fiyatları ve Maliyet Kalemleri: Şeffaf Mühendislik Rehberi
Türkiye yazılım pazarında mobil uygulama yaptırma fiyatları neden uçurumlar barındırır? Kurulabilir PWA, iOS ve Android paket kademeleri, API mimarisi ve dış lisans giderlerinin şeffaf dökümü.
Sıfırdan Mobil Uygulama Yaptırmak İsteyenler İçin Adım Adım Yol Haritası
Teknik bilgisi olmayan işletme sahipleri ve girişimciler için sıfırdan mobil uygulama yaptırma rehberi: Gizlilik sözleşmesi, tıklanabilir UX prototip, 20 testçi kuralı ve mağaza yayını.
Girişimciler İçin MVP Mobil Uygulama Yaptırma: Bütçeyi Yakmadan Hızlı Pazara Çıkış
Startup kurucuları neden tek ödeme almadan kırk özellik kodlatıp batıyor? MoSCoW kapsam disiplini, atılabilir no-code yerine ölçeklenebilir TypeScript/PostgreSQL MVP mimarisi ve yatırımcı metrikleri.