Mobil Uygulama Siber Güvenliği: SSL Pinning, Keychain/Keystore Şifreleme ve API Koruması
API anahtarını uygulama kodunun içine düz metin koyan acemi hatalarına karşı; iOS Keychain ve Android EncryptedSharedPreferences token depolama, TLS/SSL Pinning, Root/Jailbreak tespiti ve KVKK veri maskeleme mimarisi.
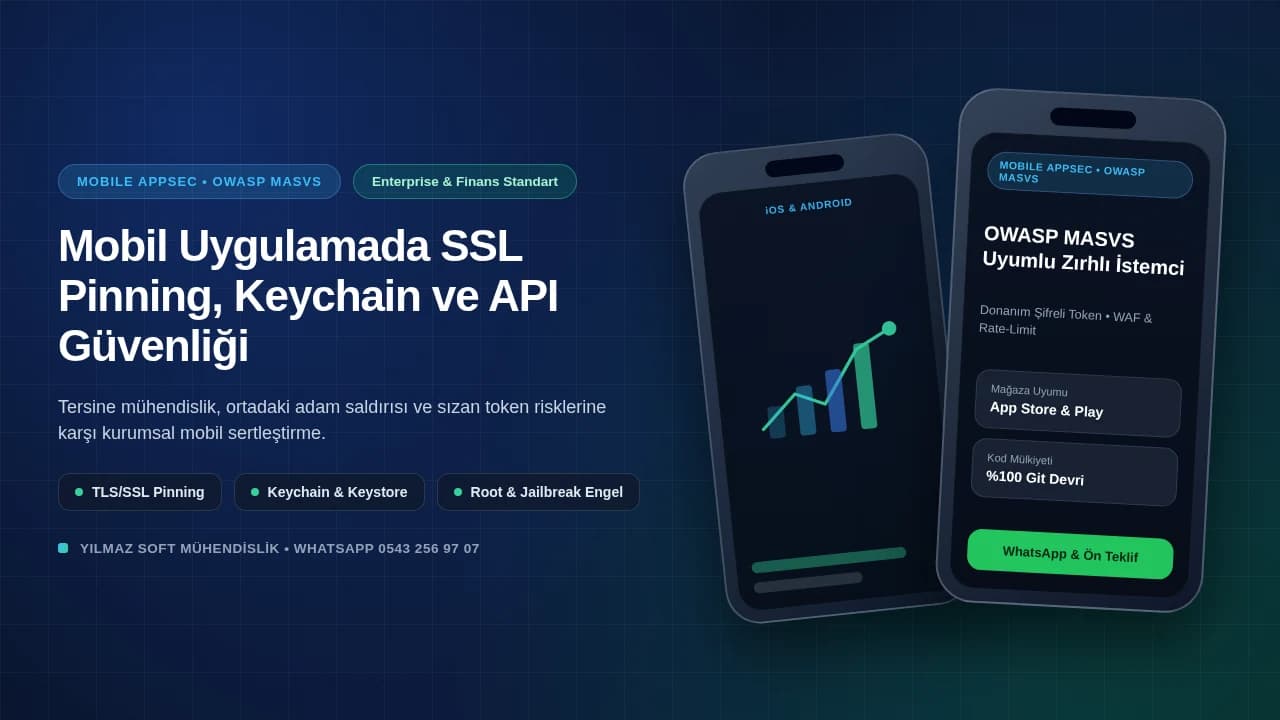
Kurumsal mobil uygulama güvenliği; hassas oturum anahtarlarını düz metin yerine iOS Keychain ve Android Keystore donanım kasalarında saklamayı, ağ trafiğini SPKI SSL Pinning ile ortadaki adam saldırılarına kapatmayı ve her API ucunu IDOR ile hız sınırı denetiminden geçirmeyi gerektirir. Yılmaz Soft; OWASP MASVS uyumlu sertleştirme, %100 kod mülkiyeti, yıllık kirasız teslimat ve 1 yıl ücretsiz SLA garantisiyle ₺89.900, ₺149.900 ve ₺249.000+ paketleriyle güvence sunar.
Bu Rehberde Öne Çıkan Başlıklar:
- 1. Mobil İstemci Güvensiz Bir Ortamdır: Neden Yalnızca HTTPS Yeterli Değildir?
- 2. OWASP MASVS Standardına Göre İlk Savunma: Kod Karartma ve Gizli Anahtar Hijyeni
- 3. Donanım Kasası: iOS Keychain ve Android Keystore (EncryptedSharedPreferences)
- 4. SSL Pinning (Sertifika Sabitleme) ile Ortadaki Adam Saldırısını Kapatmak
Uzman Notu: Yılmaz Soft olarak eski şablonlar yerine kıdemli yazılım mühendisliği ile 1 aydan kısa sürede (< 30 gün) organik teklif, telefon ve WhatsApp müşterisi getiren, 1 yıl ücretsiz teknik destek kapsamlı sistemler geliştiriyoruz.
1. Mobil İstemci Güvensiz Bir Ortamdır: Neden Yalnızca HTTPS Yeterli Değildir?
Bir web uygulamasında kaynak kodunuz sunucu tarafında çalışır ve ziyaretçi yalnızca tarayıcıya gönderilen çıktıyı görür. Ancak iOS veya Android için bir mobil uygulama geliştirme süreci tamamlanıp mağazaya yüklendiğinde, derlenmiş ikili paket doğrudan milyonlarca potansiyel saldırganın fiziksel olarak kontrol ettiği cihazlara indirilir. Saldırgan uygulamanızı kendi test telefonuna kurabilir, trafiği yerel bir vekil sunucu (proxy) üzerinden geçirerek inceleyebilir, bellekteki (RAM) değişkenleri değiştirebilir ve paket içindeki tüm metinleri saniyeler içinde dışarı çıkarabilir.
Özellikle fintech, özel klinik, hasta takip, saha tahsilat ve kurumsal bayi portallarında yapılan en büyük hata, güvenliği yalnızca "HTTPS bağlantısı kullanıyoruz" varsayımına indirgemektir. Standart bir TLS bağlantısı, dışarıdaki üçüncü bir dinleyiciye karşı trafiği korur; ancak cihazın sahibi olan veya halka açık güvensiz bir Wi-Fi ağına düşen kullanıcı telefonuna kendi kök sertifikasını (örneğin Charles Proxy, mitmproxy veya Burp Suite sertifikası) yüklediğinde tüm şifreli API isteklerini açık metin olarak okuyup değiştirebilir. Buna Ortadaki Adam Saldırısı (Man-in-the-Middle — MITM) adı verilir.
Sıradan şablon projelerde sıklıkla rastlanan bir diğer felaket ise üçüncü parti SMS, ödeme, harita veya yapay zeka API anahtarlarının doğrudan uygulama kodunun içine gömülmesidir. Açık kaynak tersine mühendislik araçlarıyla bu anahtarları ele geçiren botlar, şirketinize ait SMS veya bulut kotalarını birkaç saat içinde tüketebilir ve müşteri veritabanına doğrudan sorgu gönderebilir.
2. OWASP MASVS Standardına Göre İlk Savunma: Kod Karartma ve Gizli Anahtar Hijyeni
Uluslararası mobil uygulama güvenliği referansı olan OWASP MASVS (Mobile Application Security Verification Standard), güvenli bir mobil ürünün asla istemci tarafındaki gizliliğe bel bağlamaması gerektiğini vurgular. Bir mobil uygulama mağazaya gönderilmeden önce tersine mühendisliğe karşı dört temel hazırlıktan geçmelidir:
İstemci Kodundan Gizli Anahtarların Tamamen Temizlenmesi
Google Maps, OpenAI, ödeme sağlayıcısı gizli anahtarı (Secret Key), SMTP şifreleri veya Firebase Admin anahtarları hiçbir koşulda React Native, Flutter, Swift veya Kotlin kaynak dosyalarına yazılmaz. Tüm üçüncü parti servis çağrıları şirketinize ait güvenli bir ara sunucu (Backend-for-Frontend / API Proxy) üzerinden yürütülür. İstemci yalnızca kısa ömürlü, belirli bir kullanıcı oturumuna bağlı yetki belirtecini taşır.
ProGuard / R8 ve Hermes Bytecode Derlemesi
Android tarafında derleme sırasında R8 / ProGuard kuralları aktif edilerek sınıf, metot ve değişken adları anlamsız kısa dizelere dönüştürülür, kullanılmayan hata ayıklama (debug) sembolleri paketten ayıklanır. React Native projelerinde JavaScript kaynak dosyaları düz metin yerine Hermes Bytecode (HBC) formatında derlenerek statik analiz zorlaştırılır. Flutter projelerinde ise AOT (Ahead-of-Time) makine kodu derlemesi --obfuscate ve --split-debug-info bayraklarıyla birleştirilir.
Root, Jailbreak ve Dinamik Müdahale (Frida) Tespiti
Finans, sağlık ve kurumsal onay uygulamalarında, işletim sistemi güvenlik sınırları kırılmış (Root edilmiş Android veya Jailbreak yapılmış iOS) cihazlar büyük risk taşır. Saldırganlar bu cihazlara Frida veya Magisk gibi araçlar enjekte ederek çalışma zamanında SSL Pinning kontrolünü devre dışı bırakabilir. Kurumsal güvenlik katmanımızda açılış anında şüpheli sistem yolları, test anahtarları, hata ayıklayıcı bağlantıları (ptrace/debugger attach) ve enjekte edilmiş kütüphaneler taranarak riskli cihazlarda kritik finansal ekranlar bloke edilir.
3. Donanım Kasası: iOS Keychain ve Android Keystore (EncryptedSharedPreferences)
Uygulamaya bir kez giriş yapan kullanıcının her açılışta tekrar şifre ve SMS OTP girmemesi için cihazda bir Refresh Token saklanması gerekir. Amatör geliştiricilerin sıkça yaptığı hata, bu jetonu AsyncStorage, UserDefaults veya şifresiz SharedPreferences içine yazmaktır. Oysa bu alanlar uygulama verisinin düz metin XML veya JSON dosyaları halinde tutulduğu güvensiz depolama bölgeleridir.
Doğru mimaride hassas veriler donanım destekli kriptografik kasalara kilitlenir:
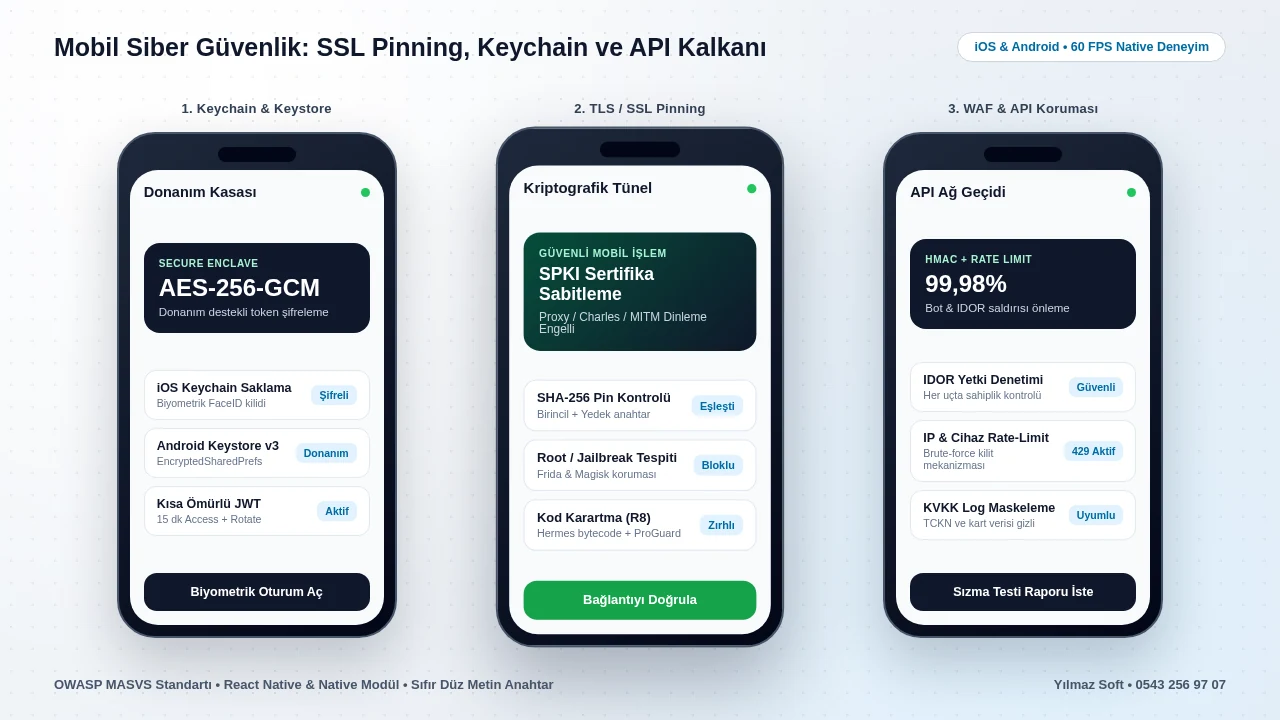
- iOS Keychain Services & Secure Enclave: Kullanıcı oturum anahtarları
kSecAttrAccessibleAfterFirstUnlockThisDeviceOnlybayrağıyla iOS Keychain içine yazılır. Bu ayar sayesinde veri iCloud yedeklemesiyle başka bir cihaza sızmaz ve telefonun donanımsal Secure Enclave işlemcisi tarafından korunur. Kritik işlemlerde FaceID veya TouchID biyometrik doğrulaması doğrudan Keychain erişim kuralına (biometryCurrentSet) bağlanır. - Android Keystore & Jetpack Security: Android cihazlarda şifreleme anahtarı uygulama kodunda değil, doğrudan donanım destekli TEE / StrongBox Keystore modülünde üretilir ve dışarı aktarılamaz. Anahtar-değer verileri
AES256_GCMalgoritmasıylaEncryptedSharedPreferencesiçinde, yerel SQLite veritabanları ise SQLCipher ile tam disk şifrelemeli olarak tutulur. - Kısa Ömürlü Access Token & Refresh Token Rotasyonu: Sunucuya giden her API isteğindeki
Access Tokenyalnızca 10–15 dakikalık ömre sahiptir. Oturum yenilemede kullanılanRefresh Tokentek kullanımlıktır (Refresh Token Rotation); aynı jetonun iki farklı cihazdan veya kopyalanarak tekrar kullanıldığı tespit edildiği milisaniyede tüm kullanıcı oturumları sunucu tarafından otomatik iptal edilir.
4. SSL Pinning (Sertifika Sabitleme) ile Ortadaki Adam Saldırısını Kapatmak
Bir hastanın laboratuvar sonuçlarını görüntülediği klinik uygulamasında veya bayi bakiye sorgulanan B2B platformunda, halka açık bir kafe Wi-Fi ağı üzerinden trafiğin izlenmesini engellemenin en güçlü yolu TLS/SSL Pinning uygulamasıdır. Normal şartlarda telefon işletim sistemi kendi güven deposundaki yüzlerce sertifika otoritesinden (CA) herhangi birinin imzaladığı sertifikayı geçerli sayar. Saldırgan kendi sahte kök sertifikasını cihaza yüklediğinde işletim sistemi bu sahte trafiğe onay verir.
SSL Pinning ise mobil uygulamaya "Yalnızca bizim belirlediğimiz kriptografik açık anahtarı (SPKI) sunan sunucuyla konuş, cihazdaki diğer tüm sahte veya vekil sertifikaları reddet" kuralını dikte eder.
Sertifika Sabitlemede Altın Kural: Yaprak Sertifika Değil SPKI Hash + Yedek Pin
Birçok ekip SSL Pinning uyguladıktan birkaç ay sonra sunucu TLS sertifikası yenilendiğinde tüm kullanıcıların uygulamaya giremediği büyük bir kesinti yaşar. Bunun sebebi geçici yaprak (leaf) sertifikayı doğrudan gömmektir. Doğru mühendislik protokolümüz üç adımdan oluşur:
- SPKI SHA-256 Sabitleme: Değişen sertifika tarihleri yerine sertifikanın içindeki değişmeyen Açık Anahtar Bilgisi (Subject Public Key Info — SPKI) SHA-256 özeti sabitlenir.
- Birincil + Yedek (Backup) Pin Zorunluluğu: Her zaman aktif anahtarın yanında en az iki farklı yedek açık anahtar özeti (örneğin bir sonraki sertifika CSR anahtarı veya ara kök sertifika pini) uygulama içinde tanımlanır. Böylece acil sertifika değişiminde tek bir kullanıcı bile dışarıda kalmaz.
- Sertifika Şeffaflığı ve Hata Raporlama: Pin eşleşmediğinde kullanıcıya ham teknik hata göstermek yerine güvenli bağlantı uyarısı sunulur ve olay anonim olarak güvenlik günlüğüne raporlanır.
Finans, klinik, B2B veya üyelik tabanlı mobil uygulamanızda OWASP MASVS uyumlu SSL Pinning, Keychain şifreleme ve WAF API koruma katmanını baştan doğru kurgulayalım. %100 kod mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz SLA ile güvence için 0543 256 97 07 hattımızdan bize ulaşın.
5. Sunucu ve API Koruma Katmanı: IDOR, Rate-Limit, WAF ve KVKK Maskeleme
Mobil istemciyi ne kadar sertleştirirseniz sertleştirin, arka plandaki sunucu uçları savunmasızsa saldırgan doğrudan API adresine Python veya cURL betikleriyle saldırabilir. Kapsamlı bir özel yazılım ve API entegrasyonu mimarisinde sunucu güvenliği şu dört sütun üzerinde yükselir:
1. IDOR (Insecure Direct Object Reference) Yetki Kilidi
Mobil uygulamalardaki en yaygın veri sızıntısı açığı IDOR zafiyetidir. Örneğin /api/v1/orders/1045 isteğinde kullanıcı sadece 1045 değerini 1046 yaptığında başka bir müşterinin adresini veya faturasını görebiliyorsa sistem açık vermiş demektir. Bizim geliştirdiğimiz tüm uçlarda üç koruma zorunludur: Sıralı sayısal ID yerine tahmin edilemez UUID v4/v7 kimlikleri kullanılır, her veri tabanı sorgusunda mutlaka WHERE id = ? AND owner_user_id = ? sahiplik filtresi çalıştırılır ve rol tabanlı erişim denetimi (RBAC) ara katman (middleware) seviyesinde zorlanır.
2. WAF, IP/Cihaz Hız Sınırlama (Rate-Limiting) ve SMS Bombing Önlemi
OTP SMS gönderen giriş ekranları, parola denemeleri ve kupon kodları bot saldırılarının bir numaralı hedefidir. Sunucu önüne yerleştirilen Web Application Firewall (WAF) ve Redis destekli hız sınırlayıcı (Rate-Limiter) sayesinde aynı telefon numarası, cihaz kimliği veya IP adresinden dakikada belirli sayının üzerindeki istekler HTTP 429 Too Many Requests yanıtıyla kesilir. Bulut güvenliği ve sunucu duvarı yapılandırmalarını cloud ve DevOps hizmetleri çatısı altında tam otomatik yönetiyoruz.
3. İstek İmzalama (HMAC) ve Replay Attack Önlemi
Kritik bakiye düşme veya puan harcama uçlarında her istek, zaman damgası (X-Timestamp) ve tekil rastgele değer (X-Nonce) ile birlikte imzalanır. Sunucu 60 saniyeden eski veya daha önce işlenmiş bir Nonce değerini reddederek yakalanmış bir paketin sonradan tekrar gönderilmesini (Replay Attack) imkânsız kılar.
4. KVKK Veri Maskeleme ve Güvenli Loglama
Uygulama hatalarını izlerken veya sunucu erişim günlüklerini tutarken kullanıcıların T.C. kimlik numarası, telefon numarası, e-posta, şifre ve JWT başlıkları (Authorization: Bearer ...) log dosyalarına kesinlikle açık metin yazılmaz. KVKK uyumlu veri maskeleme katmanımız hassas alanları otomatik olarak yıldızlar ve olası bir denetimde KVKK sızma testi ve siber güvenlik uyumlu yazılım standartlarını eksiksiz karşılar.
6. Standart Amatör Mobil Uygulama vs. Yılmaz Soft OWASP MASVS Güvenlik Mimarisi
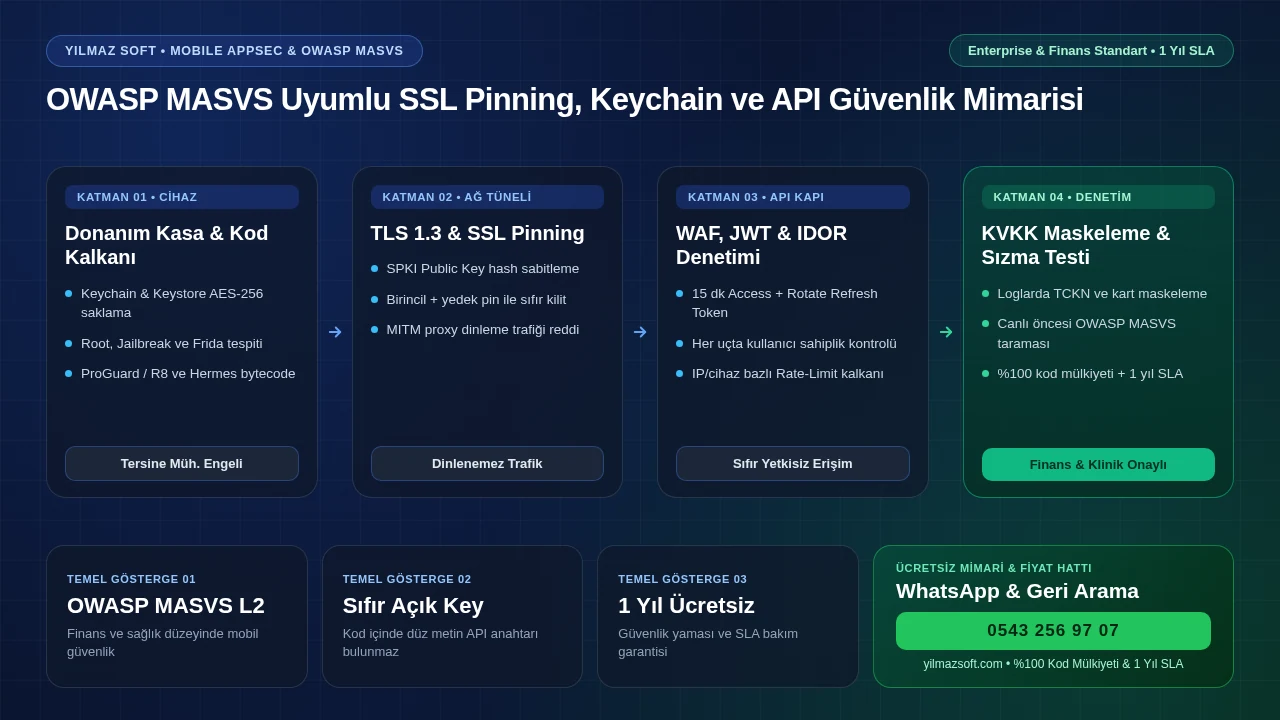
Güvenlik yatırımı, bir veri ihlali veya KVKK idari para cezası yaşanmadan önce maliyeti en düşük sigortadır. Aşağıdaki karşılaştırma tablosu, sıradan şablon mobil projeler ile kurumsal mühendislik yaklaşımı arasındaki temel güvenlik farklarını özetler:
| Güvenlik Katmanı | Sıradan Şablon / Ajans Uygulaması | Yılmaz Soft OWASP MASVS Mimarisi |
|---|---|---|
| Token & Veri Saklama | AsyncStorage / düz metin dosya; root ile anında okunur | iOS Keychain & Android Keystore AES-256-GCM donanım kasası |
| Ağ & Proxy Koruması | Standart HTTPS; Charles/Burp ile tüm API trafiği dinlenir | SPKI SHA-256 SSL Pinning + yedek pin ile sıfır MITM |
| API Anahtarı Hijyeni | Harita/SMS/AI anahtarları APK içine açık yazılır | Tüm gizli anahtarlar BFF sunucuda; istemcide sıfır secret |
| Yetki & IDOR Denetimi | Tahmin edilebilir sayısal ID; başka kullanıcı verisi sızabilir | UUID v4/v7 + her sorguda sahiplik kilidi + WAF Rate-Limit |
| Mülkiyet & Bakım | Sürekli aylık kiralama; güvenlik yaması için ek fatura | %100 kod mülkiyeti, yıllık kira yok, 1 yıl ücretsiz SLA |
7. Şeffaf Mobil Güvenlik ve Geliştirme Bütçe Kademeleri
Mobil uygulamanızın güvenlik derinliğini belirleyen unsur, taşıdığı verinin hassasiyetidir. Bir marka tanıtım veya randevu uygulaması Basic ₺89.900 paketimizle güvenli HTTPS, donanım tabanlı Keychain/Keystore oturum yönetimi, KVKK maskeleme ve IDOR korumalı backend ile eksiksiz yayına alınır. Ödeme, abonelik ve müşteri sadakat akışları içeren ticari uygulamalarda Pro ₺149.900 paketiyle 3D Secure doğrulama, Redis hız sınırlama ve otomatik güvenlik denetimleri standart olarak kurulur.
Yüksek güvenlik gereksinimli finans, medikal klinik, saha tahsilat veya kurumsal ERP entegrasyonlu projelerde ise Enterprise ₺249.000+ mimarisiyle SPKI SSL Pinning, Root/Jailbreak + Frida koruması, HMAC istek imzalama ve canlı öncesi sızma testi (pentest) raporu birlikte teslim edilir. Tüm paketlerimizde %100 kod mülkiyeti firmanıza geçer, yıllık kira yok ve yayın sonrası 1 yıl ücretsiz SLA teknik destek garantisi sözleşmeye bağlanır.
8. Sonuç: Güvenliği Sonradan Yamamak Yerine Temelden İnşa Edin
Bir mobil uygulamanın siber güvenliği, canlıya çıktıktan sonra eklenebilecek basit bir eklenti değil; ilk mimari çizimde atılan temeldir. Donanım kasalı token saklama, yedek pinli SSL Pinning, sıfır düz metin anahtar hijyeni ve IDOR kilidiyle korunan bir backend sayesinde hem kullanıcılarınızın verisini hem de markanızın itibarını korursunuz.
Güvenli iOS ve Android uygulamanızı sıfırdan başlatmak veya mevcut projenizdeki güvenlik açıklarını denetletmek için hemen iletişim sayfamızdan ya da aşağıdaki Hızlı Teklif ve Geri Arama formundan numaranızı bırakın, 15 dakika içinde sizi arayalım. Dilerseniz WhatsApp hattımız üzerinden mühendislik ekibimize yazabilir veya 0543 256 97 07 (hemen arayın) hattımızdan doğrudan görüşme başlatabilirsiniz.
Numaranızı Bırakın Sizi Arayalım veya WhatsApp'tan Anında Fiyat Alın
Satış temsilcisiyle değil, doğrudan projenizi kodlayacak kıdemli yazılım mühendisiyle görüşün. %100 kaynak kod mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz teknik destek garantisi.
1. İlgilendiğiniz Proje Türünü Seçin (Fiyat ve WhatsApp Özeti Otomatik Güncellenir):
Telefon Numaranızı Bırakın — 15 Dakikada Arayalım
Veya Tek Tıkla WhatsApp'tan Yazın
Form doldurmak istemiyorsanız seçtiğiniz iOS & Android Mobil Uygulama kapsamını hazır mesaj olarak doğrudan WhatsApp hattımıza aktarın; aynı gün net bütçe ve teslim takvimi paylaşalım.
Konu Hakkında Merak Edilenler
Projeniz İçin Ücretsiz Fiyat & SEO Analizi Alın (0543 256 97 07)
Kurumsal web sitesi yaptırma (₺24.900'den başlayan), ölçeklenebilir e-ticaret sistemi (₺49.900'den başlayan), masaüstü/ERP yazılımı (₺66.900'den başlayan), iOS & Android mobil uygulama (₺89.900'den başlayan) veya Google & yapay zeka arama görünürlüğü sağlayan Kurumsal SEO & GEO danışmanlığı (₺16.900/ay'dan başlayan) ile yayından sonraki < 30 gün içinde organik müşteri kazanımı için kıdemli yazılım ekibimizden kapsam ve bütçe değerlendirmesi alın.
İlgili Teknik Rehberler
Mobil Uygulama Yaptırma Fiyatları ve Maliyet Kalemleri: Şeffaf Mühendislik Rehberi
Türkiye yazılım pazarında mobil uygulama yaptırma fiyatları neden uçurumlar barındırır? Kurulabilir PWA, iOS ve Android paket kademeleri, API mimarisi ve dış lisans giderlerinin şeffaf dökümü.
Sıfırdan Mobil Uygulama Yaptırmak İsteyenler İçin Adım Adım Yol Haritası
Teknik bilgisi olmayan işletme sahipleri ve girişimciler için sıfırdan mobil uygulama yaptırma rehberi: Gizlilik sözleşmesi, tıklanabilir UX prototip, 20 testçi kuralı ve mağaza yayını.
Girişimciler İçin MVP Mobil Uygulama Yaptırma: Bütçeyi Yakmadan Hızlı Pazara Çıkış
Startup kurucuları neden tek ödeme almadan kırk özellik kodlatıp batıyor? MoSCoW kapsam disiplini, atılabilir no-code yerine ölçeklenebilir TypeScript/PostgreSQL MVP mimarisi ve yatırımcı metrikleri.