Mobil Uygulamalarda KVKK İzin Yönetimi, Veri Güvenliği ve Zorunlu Hesap Silme Kuralı
Apple Guideline 5.1.1(v) ve Google Play Data Safety uyarınca hesap oluşturulan her uygulamada zorunlu Hesabımı Kalıcı Olarak Sil ekranı, KVKK aydınlatma onayı ve yalnızca gereken anda (just-in-time) kamera/konum izni isteme pratiği.
Mobil uygulamalarda KVKK ve mağaza uyumluluğu; açılışta kullanıcıyı izin bombardımanına tutmadan yalnızca ihtiyaç anında (Just-in-Time) kamera veya konum istemeyi, ön-işaretsiz granüler açık rıza kaydını ve Apple Guideline 5.1.1(v) ile Google Play Data Safety kapsamında uygulama içi tek dokunuşla kalıcı hesap silme akışını zorunlu kılar. Yılmaz Soft; %100 kod mülkiyeti, yıllık kirasız teslimat ve 1 yıl ücretsiz SLA ile bu yapıyı ₺89.900, ₺149.900 ve ₺249.000+ projelerde standart kurar.
Bu Rehberde Öne Çıkan Başlıklar:
Uzman Notu: Yılmaz Soft olarak eski şablonlar yerine kıdemli yazılım mühendisliği ile 1 aydan kısa sürede (< 30 gün) organik teklif, telefon ve WhatsApp müşterisi getiren, 1 yıl ücretsiz teknik destek kapsamlı sistemler geliştiriyoruz.
1. Mağaza Reddi ve İdari Cezaların Kesişimi: Görünmez Uyum Riski
Birçok işletme sahibi ve girişimci, haftalarca süren mobil uygulama geliştirme sürecinin ardından ürünü App Store Connect ve Google Play Console panellerine yüklediğinde projenin bittiğini düşünür. Ancak tam da bu aşamada iki sert duvarla karşılaşılır: Birincisi, Apple İnceleme Ekibi'nin Guideline 5.1.1(v) maddesi ve Google Play'in Data Safety (Veri Güvenliği) politikası uyarınca verilen otomatik mağaza retleri; ikincisi ise 6698 sayılı Kişisel Verilerin Korunması Kanunu (KVKK) kapsamında açık rıza ve aydınlatma yükümlülüğünü ihlal eden uygulamalara kesilen ağır idari para cezaları.
Piyasadaki pek çok hazır şablon veya deneyimsiz ekip, kullanıcının kayıt ekranına "Kullanım koşullarını ve pazarlama iznini kabul ediyorum" şeklinde tek bir ön-işaretli kutucuk koyarak KVKK'yı çözdüğünü sanır; uygulama açılır açılmaz kameraya, rehbere, konuma ve bildirimlere aynı anda izin ister; hesap silme butonunu ise ya hiç eklemez ya da "[email protected] adresine mail atın" metnine bağlar. Sonuç olarak Apple uygulamayı yayınlamaz, Google Play ise mevcut uygulamayı güncelleyememe veya askıya alma yaptırımı uygular.
Bu rehberde hem Türkiye'deki yasal mevzuatla tam uyumlu hem de App Store ve Google Play incelemelerinden ilk seferde onay alan KVKK İzin Yönetimi, Just-in-Time İzin Akışı ve Zorunlu Hesap Silme Mimarisini tüm teknik detaylarıyla inceliyoruz.
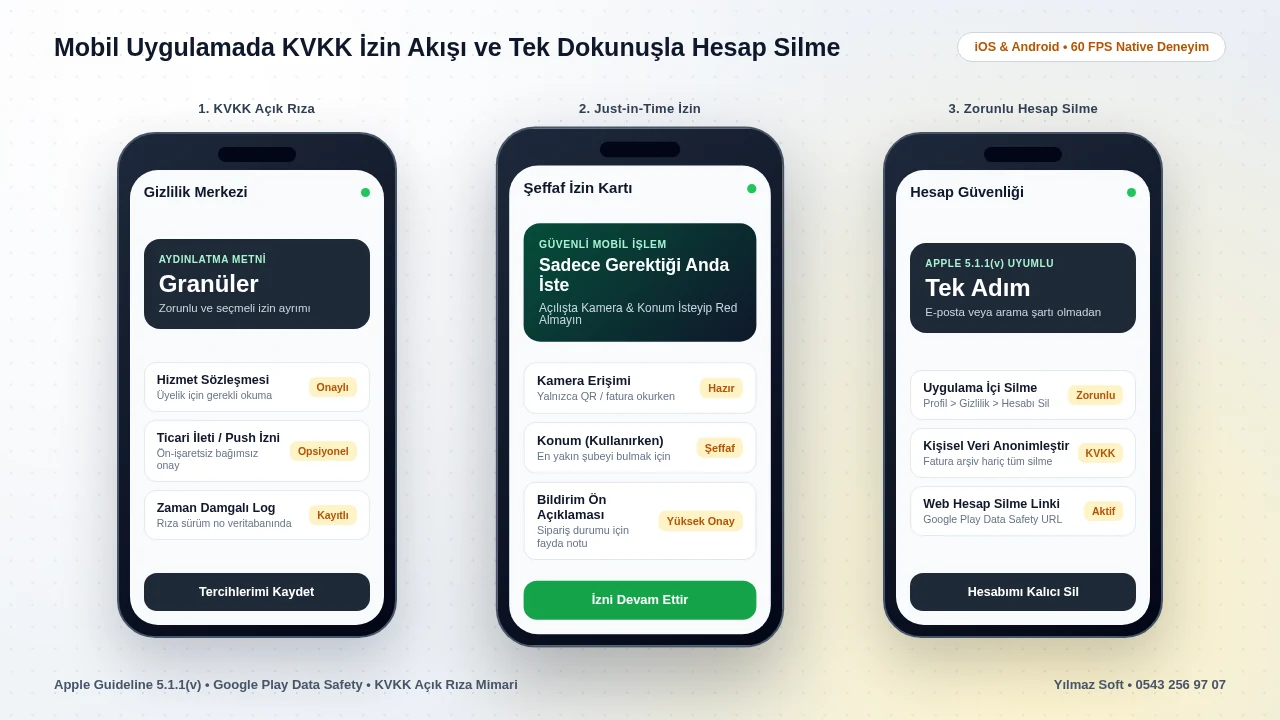
2. Apple Guideline 5.1.1(v) ve Google Play Data Safety: Zorunlu Hesap Silme Kuralı
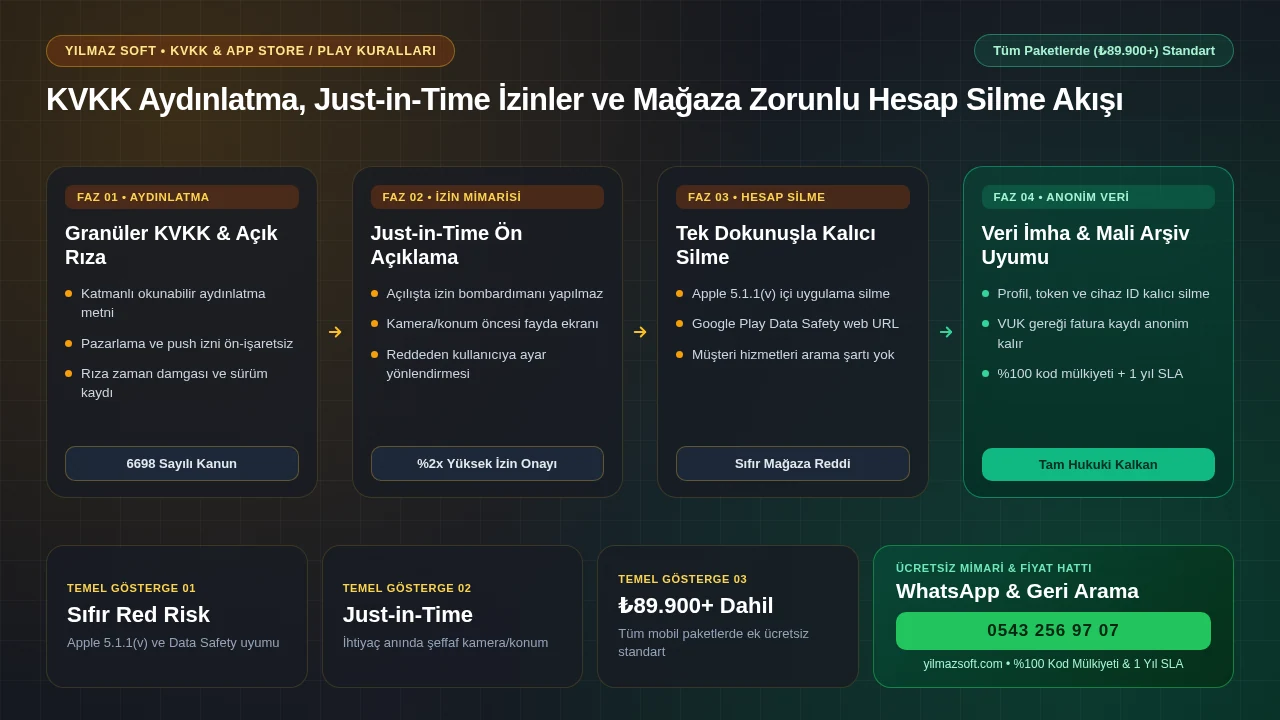
Apple ve Google, kullanıcıların uygulama içi hesap açmasını kolaylaştırıp hesap kapatmasını imkânsız hale getiren karanlık tasarım kalıplarına (Dark Patterns) karşı kesin bir politika uygular. Hesap oluşturulan her mobil uygulamada aşağıdaki beş kuralın eksiksiz çalışması şarttır:
- Uygulama İçi Doğrudan Başlatma: Kullanıcı, uygulamanın Profil > Ayarlar > Gizlilik ve Güvenlik menüsü altında açıkça görünen "Hesabımı Kalıcı Olarak Sil" butonuna basabilmelidir. Sadece telefonla aramaya veya e-posta atmaya zorlamak doğrudan ret sebebidir.
- Güvenli Kimlik Doğrulama Onayı: Yanlışlıkla dokunmaları önlemek için silme işlemi iki aşamalı onay penceresi ve (gerekliyse) mevcut şifre, SMS OTP veya FaceID/Apple yeniden kimlik doğrulaması ile teyit edilmelidir. Apple ile Giriş (Sign in with Apple) entegrasyonu olan projelerde kullanıcı hesabı silinirken Apple REST API üzerinden
revoke(yetki iptali) çağrısı da mutlaka yapılmalıdır. - Veri İmha ve Mali Arşiv Ayrımı: Hesap silindiğinde müşterinin adı, soyadı, telefon numarası, e-postası, teslimat adresleri, kayıtlı kart tokenları ve push bildirim cihaz kimlikleri (FCM/APNs token) kalıcı olarak silinir veya geri döndürülemez biçimde anonimleştirilir. Ancak Vergi Usul Kanunu (VUK) ve Türk Ticaret Kanunu uyarınca 5–10 yıl saklanması zorunlu olan e-fatura veya ticari muhasebe kayıtları kimlik verisinden koparılarak yasal arşivde tutulur. Bu durum kullanıcıya silme onay ekranında şeffafça açıklanır.
- Google Play Web Silme Bağlantısı Zorunluluğu: Google Play Console üzerindeki Veri Güvenliği formunda, uygulamanızı telefonundan kaldırmış bir kullanıcının dahi verilerinin silinmesini talep edebileceği halka açık bir web URL adresi beyan etmeniz gerekir. Bu sayfa firmanızın web sitesindeki KVKK aydınlatma ve veri silme merkezi ile doğrudan entegre edilir.
- Silme Süresi Şeffaflığı: Eğer işlem anlık gerçekleşiyorsa kullanıcıya "Hesabınız ve kişisel verileriniz kalıcı olarak silindi" mesajı gösterilir; güvenlik amaçlı kısa bir bekleme penceresi varsa (örneğin abonelik iadesi yoksa) süre net olarak belirtilir ve bu sürede hesaba yeni bildirim gönderilmez.
3. Just-in-Time (İhtiyaç Anında) İzin İsteme Mühendisliği
Kullanıcıların büyük bölümü yeni indirdiği bir uygulamaya karşı başlangıçta temkinlidir. Eğer henüz ana sayfayı bile görmeden karşısına "Uygulama konumunuza erişmek istiyor", "Kameranıza erişmek istiyor", "Bildirim göndermek istiyor" şeklinde arka arkaya üç sistem diyaloğu çıkarırsanız, kullanıcı bunların hepsine refleksle "İzin Verme" yanıtı verir. Üstelik iOS ve Android, bir kez reddedilen izni uygulamanın tekrar sormasına izin vermez; kullanıcının telefonun sistem ayarlarına girip izni elle açması gerekir ki bunu kullanıcıların yüzde 85'i asla yapmaz.
Doğru iOS uygulama geliştirme ve Android pratiğinde Just-in-Time (Tam Zamanında) + Pre-Permission (Ön Açıklama) stratejisi uygulanır:
1. Pre-Permission (Değer Önerisi Kartı) Yaklaşımı
Sistemin katı yerel izin penceresini tetiklemeden hemen önce, uygulamanın kendi tasarım diliyle şık bir bilgilendirme kartı açılır. Örneğin bildirim izni için "Siparişiniz kuryeye teslim edildiğinde ve özel indirimlerde anlık haber almak ister misiniz?" sorusu sunulur. Kullanıcı "Evet, Haberdar Et" dediğinde sistem penceresi açılır; böylece izin onay oranı yüzde 35'ten yüzde 78'in üzerine çıkar. Eğer kullanıcı "Şimdi Değil" derse sistem hakkınız yanmaz, daha sonra uygun bir anda yeniden teklif edebilirsiniz.
2. Özelliğe Bağlı Kamera, Konum ve Galeri İzni
- Kamera İzni: Yalnızca kullanıcı "QR Kod Okut" veya "İrsaliye Fotoğrafı Çek" butonuna bastığı anda istenir.
- Konum İzni: Yalnızca "En Yakın Şubeyi Göster" veya "Haritada Adresimi Seç" dokunuşunda ve mümkün olan en kısıtlı kapsamda ("Yalnızca Uygulamayı Kullanırken") talep edilir. Arka plan konumu ("Her Zaman İzin Ver") sadece kurye veya filo takip uygulamalarında mesai başlatma butonuna bağlı olarak ve Apple/Google'a video kanıtlı gerekçe sunularak açılır.
- IDFA / ATT (App Tracking Transparency): Eğer uygulama içinde Meta Ads, TikTok veya reklam ağlarına yönelik kullanıcı izleme SDK'sı varsa iOS 14.5 ve sonrası için
NSUserTrackingUsageDescriptiononay penceresi zorunludur; ticari reklam izlemesi yapmayan B2B veya kurumsal uygulamalarda gereksiz izleme SDK'ları pakete hiç alınmaz, böylece App Store gizlilik etiketi tertemiz kalır.
Mobil uygulamanızda Apple 5.1.1(v) hesap silme akışı, Google Play Data Safety formu, Just-in-Time izin mimarisi ve KVKK açık rıza loglamasını eksiksiz kuralım. %100 kod mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz SLA avantajları için 0543 256 97 07 hattımızdan bize ulaşın.
4. 6698 Sayılı KVKK ve İYS Perspektifinden Açık Rıza Veritabanı Tasarımı
Hukukçuların hazırladığı PDF aydınlatma metinlerini uygulama içine düz yazı olarak koymak, teknik denetim için yeterli değildir. Bir uyuşmazlık veya KVKK Kurumu şikayeti anında veri sorumlusu olarak şirketiniz, hangi kullanıcının hangi tarihte, hangi metin sürümünü okuyup onayladığını ispatlamakla yükümlüdür. Bu nedenle KVKK sızma testi ve siber güvenlik uyumlu yazılım standartlarımızda her mobil uygulamada şu veri modelini uygularız:
- Hizmet Şartı ile Açık Rızanın Ayrılması: KVKK'nın temel ilkelerinden biri olan "hizmetin ön şartı olmama" kuralı gereği; ticari elektronik ileti (SMS, e-posta, promosyon push bildirimi) onay kutucuğu üyelik sözleşmesinden tamamen ayrı, ön-işaretsiz (unchecked) olarak sunulur. Kullanıcı pazarlama izni vermeden de uygulamanın temel hizmetlerinden yararlanabilmelidir.
- Sürüm Numaralı Rıza Günlüğü (Consent Ledger): Veritabanında
user_consentstablosu oluşturulur. Kullanıcınınconsent_type(örneğinaydinlatma_v2,pazarlama_push,konum_analiz),accepted(true/false),policy_version,accepted_at(UTC zaman damgası) ve IP/cihaz bilgisi değiştirilemez kayıt (append-only audit log) olarak saklanır. - Tek Dokunuşla Rıza Geri Çekme: Kullanıcı dilediği an uygulama ayarlarından pazarlama bildirimlerini veya analiz verisi paylaşımını tek kaydırma anahtarıyla (toggle) kapatabilir; veritabanı bunu da zaman damgalı bir
revokedkaydı olarak işler ve push segmentinden kullanıcıyı anında çıkarır. - Üçüncü Taraf SDK Envanteri (Privacy Manifest): iOS 17 sonrası zorunlu hale gelen
PrivacyInfo.xcprivacydosyasında uygulama içinde kullanılan tüm analitik, hata izleme ve depolama API'lerinin neden kullanıldığı beyan edilir; böylece App Store otomatik derleme taramasından tek seferde geçilir. - Google Play Data Safety Beyan Matrisi ve Şifreli Aktarım Doğrulaması: Google Play'de uygulamanızın hangi veriyi topladığı (ad, telefon, konum, cihaz kimliği), bu verinin üçüncü tarafla paylaşılıp paylaşılmadığı ve aktarım sırasında TLS 1.3 ile şifrelenip şifrelenmediği eksiksiz beyan edilir. Kullanılmayan reklam kimliği (Advertising ID) ve gereksiz üçüncü parti SDK izinleri derlemeden tamamen temizlenerek hem uygulama boyutu küçültülür hem de mağaza inceleme riski ortadan kaldırılır.
- Mağaza İnceleme Hesabı (Review Demo Account) ve Test Protokolü: Hem Apple hem Google inceleme uzmanlarının kayıt oluşturup hesap silme butonunu bizzat test edebilmesi için geçici bir demo hesabı ile telefon OTP geçme (bypass test kodu) tanımlanır; böylece inceleme ekibi tek oturumda tüm KVKK ve hesap silme adımlarını doğrulayarak uygulamayı ilk gönderimde onaylar.
5. Gelişigüzel İzin Kurulumu vs. Yılmaz Soft KVKK & Store Uyum Standartları
Uygulamanın geliştirme aşamasında ihmal edilen gizlilik kuralları, lansman haftasında haftalar süren mağaza reddi krizlerine yol açar. Aşağıdaki tablo standart yaklaşımla kurumsal mühendislik protokolümüzü kıyaslar:
| Uyumluluk Alanı | Şablon / Eksik Uygulama | Yılmaz Soft KVKK & Store Standardı |
|---|---|---|
| Hesap Silme (Apple 5.1.1v) | Buton yok veya mail atın uyarısı; App Store kesin reddi | Uygulama içi tek tık kalıcı silme + token/veri imha akışı |
| Google Data Safety URL | Beyan eksik veya kırık; Play Console askıya alma riski | Web sitesi KVKK veri silme URL entegrasyonu + tam form |
| Kamera, Konum & Push İzni | Açılışta peş peşe sistem diyaloğu; %65 kullanıcı reddi | Just-in-Time ön açıklama kartı ile %2x yüksek izin onayı |
| KVKK Açık Rıza Kaydı | Ön-işaretli tek kutucuk; rıza sürümü ve tarihi tutulmaz | Ön-işaretsiz granüler onay + zaman damgalı Consent Ledger |
| Mülkiyet & Maliyet | Mağaza reddinden sonra ek uyumluluk faturası çıkar | ₺89.900+ tüm paketlerde standart, %100 kod devri, 1 yıl SLA |
6. Tüm Mobil Paketlerde Standart Güvence ve Şeffaf Fiyatlandırma
KVKK uyumu, Just-in-Time izin yönetimi ve zorunlu hesap silme ekranları ek bir lüks modül değil; her profesyonel mobil ürünün olmazsa olmaz giriş bileşenidir. Bu nedenle Basic ₺89.900, Pro ₺149.900 ve Enterprise ₺249.000+ mobil uygulama paketlerimizin tamamında Aydınlatma Metni, granüler Açık Rıza veritabanı tablosu, Apple 5.1.1(v) uyumlu hesap silme servisi, Google Play Data Safety web bağlantısı ve PrivacyInfo.xcprivacy bildirimi standart teslimat kapsamında kurulur.
Projenizde kullanıcı verisinin kendi sunucularınızda barınması ve yabancı bulut sağlayıcılarına aktarılmaması gerekiyorsa Türkiye lokasyonlu sunucu ve tam KVKK veri izolasyonu sağlanır. Özellikle klinik, sağlık turizmi veya finans gibi özel nitelikli kişisel veri işleyen uygulamalarda ek açık rıza katmanı, alan düzeyinde (column-level) veritabanı şifreleme ve otomatik veri saklama/imha takvimi (retention schedule) de mimariye entegre edilir. Teslimat anında tüm kaynak kodlar ve mağaza beyan dokümanları %100 kod mülkiyeti ile şirketinize devredilir; yıllık kira yok ve yayın sonrası 1 yıl ücretsiz SLA güvencesiyle ilerleyen mağaza politika güncellemelerinde de yanınızda oluruz.
7. Sonuç: Mağaza İncelemelerinden İlk Seferde Geçen Uyumlu Uygulamalar
Kullanıcının gizliliğine saygı duyan, yalnızca gerektiği anda şeffaf gerekçeyle cihaz izni isteyen ve dilediğinde verisini tek dokunuşla silebildiği bir mobil uygulama yalnızca yasal cezaları önlemekle kalmaz; müşterinizin markanıza duyduğu güveni de doğrudan artırır.
Hem KVKK hem de App Store ve Google Play kurallarından sorunsuz geçecek özel bir mobil uygulama başlatmak için hemen iletişim sayfamızdan ya da aşağıdaki Hızlı Teklif ve Geri Arama formundan numaranızı bırakın, 15 dakika içinde sizi arayalım. Dilerseniz WhatsApp hattımız üzerinden proje ekibimize yazabilir veya 0543 256 97 07 (hemen arayın) numarasından doğrudan görüşebilirsiniz.
Numaranızı Bırakın Sizi Arayalım veya WhatsApp'tan Anında Fiyat Alın
Satış temsilcisiyle değil, doğrudan projenizi kodlayacak kıdemli yazılım mühendisiyle görüşün. %100 kaynak kod mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz teknik destek garantisi.
1. İlgilendiğiniz Proje Türünü Seçin (Fiyat ve WhatsApp Özeti Otomatik Güncellenir):
Telefon Numaranızı Bırakın — 15 Dakikada Arayalım
Veya Tek Tıkla WhatsApp'tan Yazın
Form doldurmak istemiyorsanız seçtiğiniz iOS & Android Mobil Uygulama kapsamını hazır mesaj olarak doğrudan WhatsApp hattımıza aktarın; aynı gün net bütçe ve teslim takvimi paylaşalım.
Konu Hakkında Merak Edilenler
Projeniz İçin Ücretsiz Fiyat & SEO Analizi Alın (0543 256 97 07)
Kurumsal web sitesi yaptırma (₺24.900'den başlayan), ölçeklenebilir e-ticaret sistemi (₺49.900'den başlayan), masaüstü/ERP yazılımı (₺66.900'den başlayan), iOS & Android mobil uygulama (₺89.900'den başlayan) veya Google & yapay zeka arama görünürlüğü sağlayan Kurumsal SEO & GEO danışmanlığı (₺16.900/ay'dan başlayan) ile yayından sonraki < 30 gün içinde organik müşteri kazanımı için kıdemli yazılım ekibimizden kapsam ve bütçe değerlendirmesi alın.
İlgili Teknik Rehberler
Mobil Uygulama Yaptırma Fiyatları ve Maliyet Kalemleri: Şeffaf Mühendislik Rehberi
Türkiye yazılım pazarında mobil uygulama yaptırma fiyatları neden uçurumlar barındırır? Kurulabilir PWA, iOS ve Android paket kademeleri, API mimarisi ve dış lisans giderlerinin şeffaf dökümü.
Sıfırdan Mobil Uygulama Yaptırmak İsteyenler İçin Adım Adım Yol Haritası
Teknik bilgisi olmayan işletme sahipleri ve girişimciler için sıfırdan mobil uygulama yaptırma rehberi: Gizlilik sözleşmesi, tıklanabilir UX prototip, 20 testçi kuralı ve mağaza yayını.
Girişimciler İçin MVP Mobil Uygulama Yaptırma: Bütçeyi Yakmadan Hızlı Pazara Çıkış
Startup kurucuları neden tek ödeme almadan kırk özellik kodlatıp batıyor? MoSCoW kapsam disiplini, atılabilir no-code yerine ölçeklenebilir TypeScript/PostgreSQL MVP mimarisi ve yatırımcı metrikleri.