Web Sitesi Bakım, Günlük Yedekleme, DDoS Koruması ve %99.9 Uptime İzleme Rehberi
Site yayına alındıktan birkaç ay sonra güncellenmeyen eklentiler yüzünden hacklenmeyi ve veri kaybını önleyen Next.js statik güvenlik mimarisi, Cloudflare kenar koruması ve günlük harici S3 yedekleme rehberi.
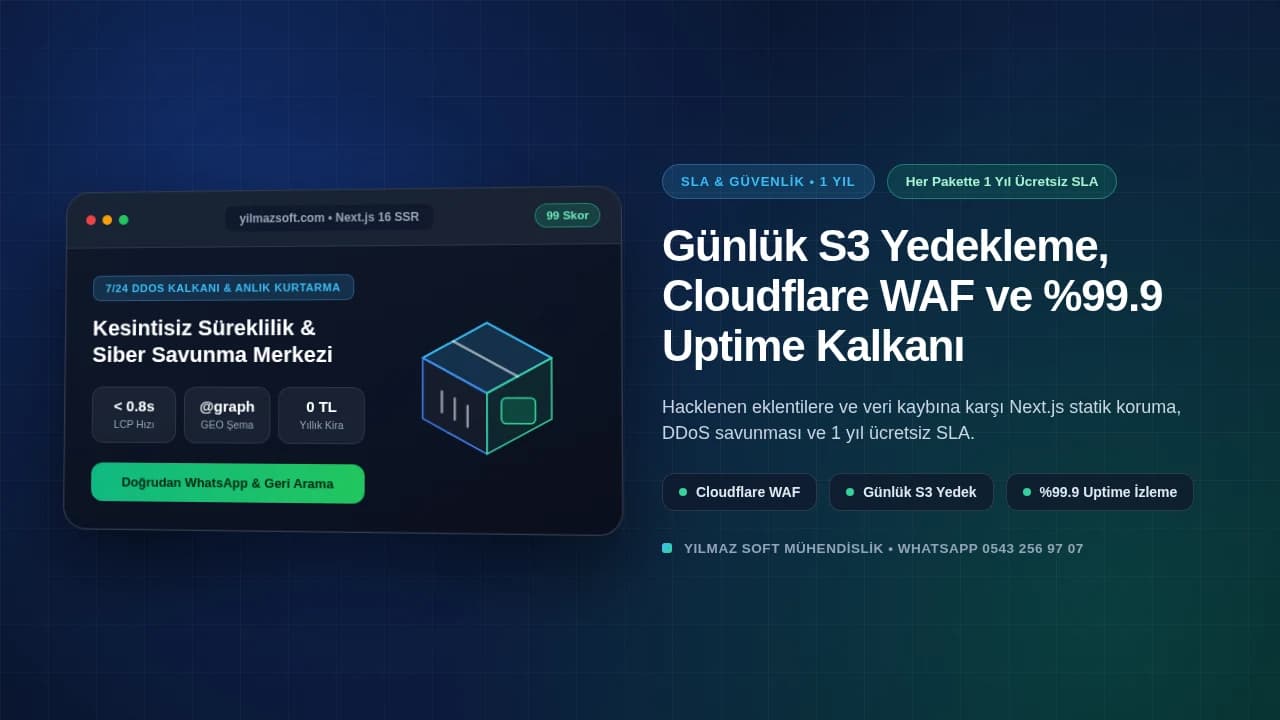
Web sitesi bakım, yedekleme ve DDoS koruması; yayından birkaç ay sonra güncellenmeyen eklentiler yüzünden hacklenen ve müşteri verisi kaybeden kurumsal siteleri koruma mühendisliğidir. Saldırı yüzeysiz Next.js 16 çekirdeği, Cloudflare Edge WAF, günlük şifreli harici S3 yedekleme ve 60 saniyelik kesintisiz uptime izleme tüm Yılmaz Soft paketlerinde %100 kod mülkiyeti ve 1 yıl ücretsiz SLA ile sunulur.
Bu Rehberde Öne Çıkan Başlıklar:
Uzman Notu: Yılmaz Soft olarak eski şablonlar yerine kıdemli yazılım mühendisliği ile 1 aydan kısa sürede (< 30 gün) organik teklif, telefon ve WhatsApp müşterisi getiren, 1 yıl ücretsiz teknik destek kapsamlı sistemler geliştiriyoruz.
1. "Sitemiz Açılmıyor" Telefonu Neden Hep En Yoğun Satış Gününde Gelir?
Pek çok işletme sahibi web sitesini bir kez yaptırıp yıllarca dokunulmadan çalışacak statik bir tabela sanır. Oysa internet ortamı 7/24 aktif tarama botlarının, açık arayan otomatik saldırı betiklerinin ve ani trafik dalgalanmalarının yaşandığı canlı bir ortamdır. Çoğu kurumsal firmada senaryo şu şekilde işler: Site yayına alınır, ilk iki ay her şey normal görünür. Dördüncü ayda Google reklamı verilen en yoğun pazartesi sabahı bir müşteri telefon açıp "Sitenize girmeye çalışınca Çince ilaç sayfalarına veya bahis uyarısına yönlendiriyor" der; ya da tarayıcı ekranında kırmızı "Tehlikeli Site" uyarısı belirir.
Daha kötüsü, panikle hosting paneline girildiğinde son alınan yedeğin dört ay öncesine ait olduğu veya fidye yazılımının sunucu diskindeki yedek klasörünü de şifrelediği ortaya çıkar. Yıllarca verilen emek, birikmiş blog yazıları ve Google otoritesi saatler içinde silinir.
Bu tür kesintilerin tamamı önlenebilir mimari hatalardan kaynaklanır. Doğru planlanmış bir web sitesi yaptırma projesinde güvenlik, yedekleme ve süreklilik sonradan satın alınan ek bir bakım paketi değil; yazılım çekirdeğinin ayrılmaz parçasıdır. Yılmaz Soft olarak hem sıfırdan kurduğumuz sistemlerde hem de hacklenen veya virüs bulaşan WordPress kurtarma ve geçiş operasyonlarında dört katmanlı bir süreklilik kalkanı inşa ediyoruz.
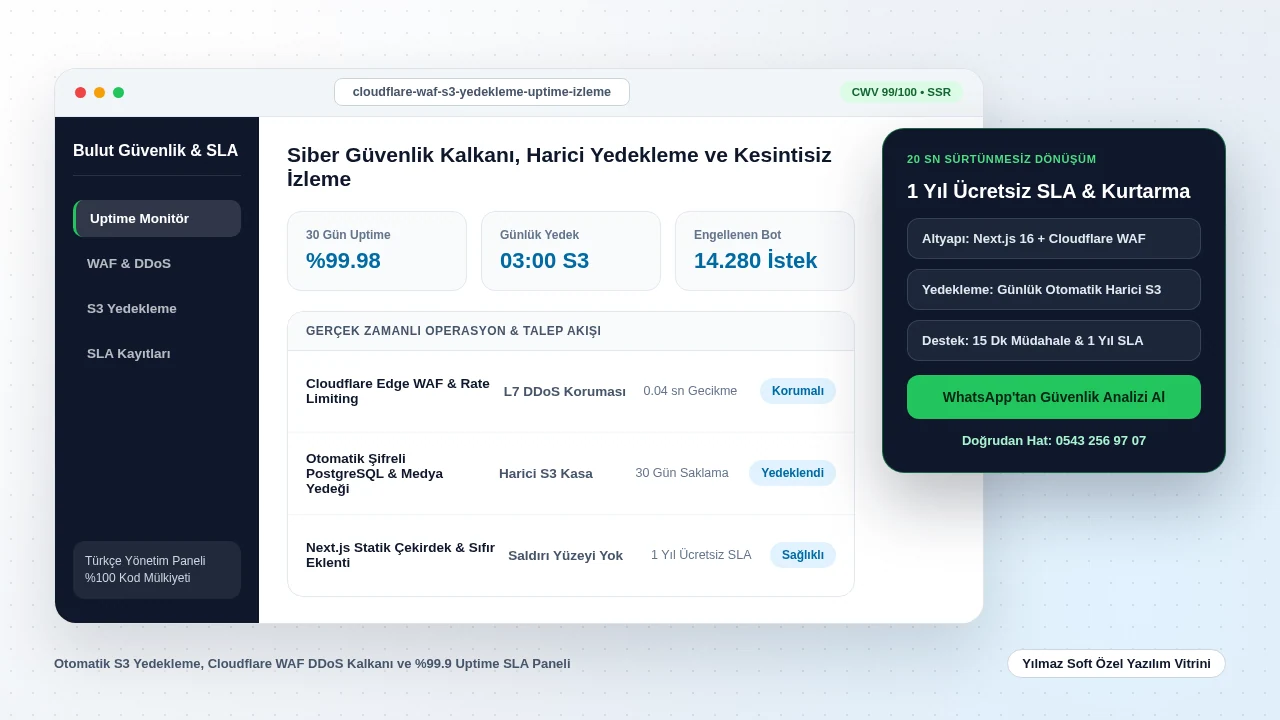
2. Birinci Katman: Saldırı Yüzeyini Sıfırlayan Next.js 16 Mimarisi
Bir web sitesini korumanın en akıllı yolu, duvarı yükselttikten sonra duvarın içinde açık kapı bırakmamaktır. Geleneksel şablon sitelerin %85'inin hacklenme nedeni çekirdek kodun kendisi değil, iletişim formu, görsel kaydırıcı, SEO ve sayfa oluşturucu gibi 20–30 adet üçüncü parti eklentidir. Bu eklentilerden tek bir tanesinde bile sıfırıncı gün (zero-day) güvenlik açığı yayınlandığında, saldırı botları birkaç saat içinde dünya genelindeki yüz binlerce siteyi otomatik olarak tarayıp ele geçirir.
Next.js 16 tabanlı özel mühendislik mimarimizde bu risk kökten ortadan kalkar:
- Sıfır Üçüncü Parti Eklenti Zinciri: Sayfa tasarımı, SEO şemaları, görsel optimizasyonu ve formlar tamamen tip güvenli (TypeScript) kaynak kod içinde derlenir; dışarıdan yüklenen güvensiz yönetici eklentileri yoktur.
- Salt Okunur (Immutable) Üretim Derlemesi: Ziyaretçilere sunulan sayfalar ön derlenmiş statik/SSR varlıklar olarak dağıtılır. Sunucu dosya sistemine dışarıdan PHP/script dosyası yazma yüzeyi bulunmaz.
- Sıkı HTTP Güvenlik Başlıkları ve Veri Doğrulama: Her API ucu
Zodşema doğrulaması, CSRF/origin kontrolü ve sıkı CSP / HSTS başlıklarıyla korunur. Kurumsal veri güvenliği standartlarımızı KVKK, sızma testi ve siber güvenlik uyumlu yazılım mimarimizde ayrıntılı olarak inceleyebilirsiniz.
3. İkinci Katman: Cloudflare WAF, Rate Limiting ve DDoS Kalkanı
Kodunuz ne kadar sağlam olursa olsun, bir gün sitenize saniyede 50.000 sahte istek gönderen bir DDoS (Dağıtılmış Hizmet Reddi) saldırısı veya yönetim panelinizin şifresini denemeye çalışan bir brute-force bot sürüsü gelebilir. Bu trafik doğrudan ana sunucunuza ulaşırsa sunucu işlemcisi kilitlenir ve gerçek müşteriler siteye giremez.
Bu yüzden bulut mimarisi ve DevOps altyapımızda Cloudflare Kenar (Edge) Koruma Katmanı standart olarak devreye alınır:
- Gerçek Sunucu IP Gizleme: Alan adı trafiği Cloudflare proxy tünelinden geçirilir; saldırganlar ana sunucunuzun gerçek IP adresini göremediği için doğrudan hedef alamaz.
- WAF (Web Uygulama Güvenlik Duvarı) Kuralları: Bilinen SQL enjeksiyonu (SQLi), çapraz site betik çalıştırma (XSS) ve kötü niyetli tarayıcı imzaları daha Türkiye'deki sunucuya adım atmadan dünya genelindeki kenar noktalarda engellenir.
- Akıllı Hız Sınırlama (Rate Limiting) ve Form Spam Kalkanı: İletişim ve geri arama formlarınıza dakikada yüzlerce sahte bot mesajı basılmasını önlemek için IP ve davranış bazlı hız limitleri uygulanır; gerçek kullanıcıyı yormayan görünmez doğrulama katmanları kullanılır.
- L3/L4/L7 DDoS Emici: Yüksek hacimli saldırı dalgaları kenar ağda sönümlendirilirken, gerçek müşterilerin sayfa açılış hızı (0,8 saniye altı) ve dönüşüm akışı kesintisiz devam eder.
Eski siteniz sık sık yavaşlıyor, virüs uyarısı veriyor veya bakım faturası çıkarıyorsa; Next.js 16 çekirdeği, Cloudflare WAF ve günlük harici S3 yedekleme mimarisine geçin. Tüm paketlerimizde %100 kod mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz SLA standarttır. Hemen arayın: 0543 256 97 07
4. Üçüncü Katman: 3-2-1 Kuralıyla Günlük Otomatik Harici S3 Yedekleme
Siber güvenlikte altın kural şudur: "En iyi savunma bile yüzde 100 garanti veremez; asıl ölçüt felaket anında kaç dakikada geri dönebildiğinizdir." Paylaşımlı hosting firmalarının sunduğu "Haftalık yedek alıyoruz" vaadi kurumsal bir işletme için iki büyük tehlike taşır: Birincisi, bir haftalık müşteri taleplerini ve yeni eklenen içerikleri kaybetmek kabul edilemez; ikincisi, aynı fiziksel sunucu üzerinde tutulan yedekler yangın veya fidye saldırısı anında canlı veriyle birlikte kaybolur.
Profesyonel RPO (Kurtarma Noktası Hedefi) ve RTO (Kurtarma Süresi Hedefi) disiplinimizde uyguladığımız yedekleme mimarisi üç temele dayanır:
- Her Gece 03.00 Şifreli Veritabanı Dökümü (
pg_dump): Müşteri form kayıtları, hizmet sayfaları, blog içerikleri ve kullanıcı rolleri AES-256 şifreleme ile sıkıştırılır. - Coğrafi Olarak Ayrı ve Değiştirilemez (Immutable) S3 Kasası: Yedek dosyaları üretim sunucusundan tamamen izole başka bir bölgedeki nesne depolama (S3) alanına aktarılır. Üretim sunucusunun erişim anahtarı yalnızca "yazma" yetkisine sahiptir; mevcut geçmiş yedekleri "silme" veya "üzerine yazma" yetkisi yoktur. Dolayısıyla bir saldırgan sunucuya sızsa bile dünkü yedeğinizi silemez.
- Periyodik Geri Yükleme Testi (Restore Drill): Test edilmemiş yedek, yedek değildir. Yedekleme arşivlerinin bozulmadığı ve tek komutla yeni bir konteynere ayağa kaldırılabildiği düzenli doğrulama testleriyle garanti edilir.
15 Dakikalık RTO Felaketten Kurtarma ve Tedarik Zinciri Güvenliği
Gerçek bir kriz anında paniğe kapılmamak için tüm süreç yazılı bir Kurtarma Çalışma Kitabı (Runbook) ile tanımlanır. Olası bir veri bozulması veya sunucu donanım arızasında izlenen 15 dakikalık RTO (Kurtarma Süresi Hedefi) adımları şunlardır:
- Dakika 0–3 (Trafik İzolasyonu): Cloudflare WAF kenar katmanında saldırgan IP blokları sıkılaştırılır veya bakım/statik önbellek modu (
Always Online) devreye alınarak ziyaretçiye kesintisiz sayfa gösterimi sürdürülür. - Dakika 4–9 (Temiz Konteyner ve Değişmez S3 Geri Yükleme): Bozulmuş olabilecek eski sunucu diskine dokunulmadan temiz bir Docker/Node.js konteyneri ayağa kaldırılır ve bir gece önceki şifreli S3 veritabanı yedeği yeni bir PostgreSQL örneğine açılır.
- Dakika 10–15 (Sağlık Doğrulaması ve DNS Devri): Yönetici paneli, formlar ve HTTPS uçları doğrulandıktan sonra Cloudflare yönlendirmesi saniyeler içinde yeni sağlıklı örneğe çevrilir.
Ayrıca yazılım tedarik zincirini korumak için her dağıtımdan önce bağımlılık taraması (npm audit), kilitli paket sürümleri (package-lock.json), minimum yetki prensibi (Least Privilege) ile ayrılmış veritabanı kullanıcıları ve düzenli API/SMTP anahtar rotasyonu standart olarak işletilir. Böylece yalnızca sitenin dış duvarı değil, kodun iç bağımlılık zinciri de yıl boyu zırhlı kalır.
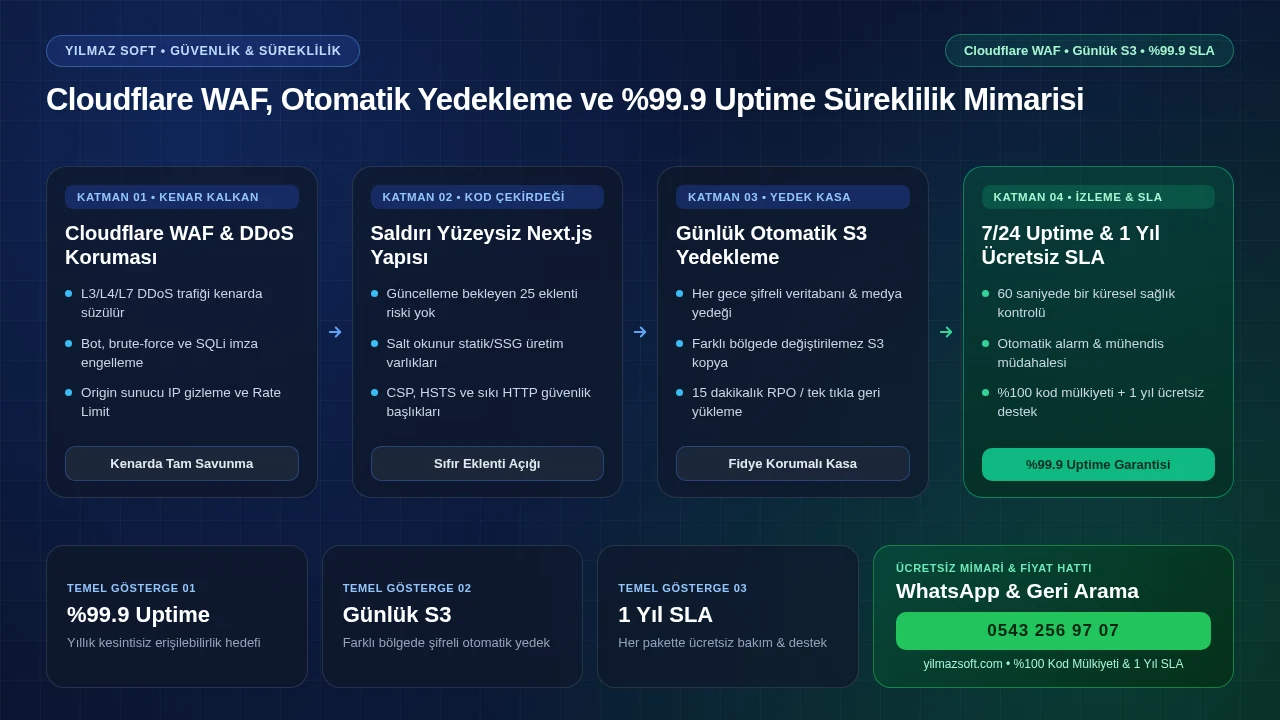
5. Dördüncü Katman: %99.9 Uptime İzleme ve 1 Yıl Ücretsiz SLA Teknik Destek
Siteniz gece yarısı 02.40'ta bir veri merkezi ağ kesintisi ya da süresi dolmuş harici API sertifikası nedeniyle kapanırsa, bunu sabah saat 10.00'da sitenize girmeye çalışan bir müşteriden öğrenmek prestij kaybıdır. Süreklilik izleme (Observability) sistemimiz üç sinyali sürekli denetler:
- 60 Saniyede Bir Çok Bölgeli HTTP/HTTPS Sağlık Kontrolü: Yalnızca sunucunun açık olup olmadığına (
ping) değil, ana sayfanın gerçekten200 OKdöndürüp veritabanından yanıt verdiğine bakılır. - SSL Sertifikası ve Domain Süre Takibi: Otomatik TLS yenilemelerinde yaşanabilecek herhangi bir DNS TXT aksaklığı sertifika bitimine 21 gün kala alarm üretir; tarayıcılarda asla "Bağlantınız gizli değil" uyarısı çıkmaz.
- 4xx/5xx Hata Oranı ve Yanıt Süresi (TTFB) Eşiği: Sunucu yanıt süresi eşik değeri aştığında mühendislik ekibine anında bildirim düşer.
Karşılaştırma Tablosu: Bakımsız Paylaşımlı Site vs. Yılmaz Soft SLA Süreklilik Mimarisi
| Güvenlik & Süreklilik Kalemi | Paylaşımlı Hosting & Eklentili Site | Yılmaz Soft Next.js + SLA Mimarisi |
|---|---|---|
| Saldırı Yüzeyi & Eklenti Riski | 25+ güncel olmayan eklenti; sık virüs ve yönlendirme | Sıfır PHP eklentisi; tip güvenli Next.js 16 çekirdeği |
| DDoS & WAF Savunması | Yok; ilk bot saldırısında site 503 hatasına düşer | Cloudflare Edge WAF, Rate Limit ve IP gizleme |
| Yedekleme Stratejisi | Aynı diskte haftalık/aylık güvensiz kopya | Günlük şifreli harici değiştirilemez S3 kasası |
| Uptime & Arıza Tespiti | Müşteri arayıp söyleyince fark edilir | 60 sn aralıkla %99.9 izleme & anlık alarm |
| Destek & Maliyet Modeli | Kurtarma başına yüksek ekstra fatura | Her pakette 1 yıl ücretsiz SLA & %100 kod mülkiyeti |
6. Gizli Bakım Faturası Olmadan Şeffaf 1 Yıllık SLA Kapsamı
Piyasadaki pek çok ajans web sitesini ucuza yapıp, ikinci aydan itibaren "Aylık bakım, güvenlik yaması ve yedekleme" adı altında yüksek aylık faturalar keser ya da bir hata çıktığında telefonu açmaz. Yılmaz Soft'ta durum tamamen şeffaftır: paketler sayfamızda yer alan Basic (₺24.900), Pro (₺41.900) ve Enterprise (₺69.900) dahil tüm web çözümlerimizde 1 yıl ücretsiz SLA teknik destek, güvenlik yamaları, otomatik yedekleme yapılandırması ve uptime izleme kurulumu başlangıç yatırımı içine dahildir.
Üstelik 1. yılın sonunda da size hiçbir abonelik veya lisans kirası dayatılmaz; çünkü %100 kaynak kod, domain ve bulut altyapı mülkiyeti en başından itibaren şirketinizin üzerindedir. İkinci yıldan itibaren ister kendi ekibinizle devam eder, isterseniz yalnızca ihtiyacınız oldukça talep bazlı veya opsiyonel genişletilmiş SLA desteğimizden yararlanırsınız.
7. İşletme Yöneticileri İçin 6 Maddelik Hızlı Güvenlik Kontrol Listesi
Mevcut web sitenizin bugün güvende olup olmadığını yazılım ekibinize şu altı soruyu sorarak beş dakikada test edebilirsiniz:
- Yedeklerimiz canlı sunucudan tamamen farklı bir bulut depolamada (harici S3) mı tutuluyor ve en son ne zaman geri yükleme testi yapıldı?
- Alan adımız Cloudflare WAF ve Rate Limiting arkasında mı, yoksa ana sunucu IP adresimiz herkes tarafından doğrudan görülebiliyor mu?
- Eklenti veya kütüphane bağımlılıklarımızda bilinen kritik güvenlik açığı (
CVE) var mı, bağımlılık yamaları düzenli geçiliyor mu? - Site çökerse ekibimizin cebine 2 dakika içinde otomatik SMS/e-posta/Slack alarmı düşüyor mu?
- İletişim ve teklif formlarından gelen veriler e-posta gecikse dahi şifreli veritabanında yedekleniyor mu?
- Domain, sunucu ve Git kaynak kod erişimleri doğrudan şirketimizin resmi kurumsal e-postası üzerinde mi?
Bu altı sorudan ikisine bile net "Evet" yanıtı alamıyorsanız, dijital vitrininiz her an durabilecek bir saatli bomba üzerinde çalışıyor demektir.
8. Sonuç: Dijital Varlığınızı Şansa Değil Mühendislik SLA'sına Emanet Edin
Google sıralamalarınızı korumak, reklam bütçenizi boşa harcamamak ve müşterilerinize her saat kesintisiz hizmet verebilmek için web sitesi güvenliği asla ertelenmemelidir. Saldırı yüzeysiz Next.js 16 mimarisi, Cloudflare WAF/DDoS koruması, günlük harici S3 yedekleme ve %99.9 uptime izleme bir araya geldiğinde, işletmeniz hem siber tehditlerden korunur hem de teknik arızalarla vakit kaybetmeden büyümeye odaklanır.
Mevcut sitenizin güvenlik açığı taramasını yaptırmak, sık sık çöken eski yapınızı kurtarmak veya 1 yıl ücretsiz SLA güvenceli yeni bir platform kurdurmak için hemen aşağıdaki Hızlı Teklif ve Geri Arama formunu doldurabilirsiniz. Doğrudan görüşmek için WhatsApp hattımız üzerinden yazabilir veya 0543 256 97 07 (hemen arayın) numaramızdan kıdemli mühendis ekibimize ulaşabilirsiniz.
Numaranızı Bırakın Sizi Arayalım veya WhatsApp'tan Anında Fiyat Alın
Satış temsilcisiyle değil, doğrudan projenizi kodlayacak kıdemli yazılım mühendisiyle görüşün. %100 kaynak kod mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz teknik destek garantisi.
1. İlgilendiğiniz Proje Türünü Seçin (Fiyat ve WhatsApp Özeti Otomatik Güncellenir):
Telefon Numaranızı Bırakın — 15 Dakikada Arayalım
Veya Tek Tıkla WhatsApp'tan Yazın
Form doldurmak istemiyorsanız seçtiğiniz Kurumsal Web Sitesi Yaptırma kapsamını hazır mesaj olarak doğrudan WhatsApp hattımıza aktarın; aynı gün net bütçe ve teslim takvimi paylaşalım.
Konu Hakkında Merak Edilenler
Projeniz İçin Ücretsiz Fiyat & SEO Analizi Alın (0543 256 97 07)
Kurumsal web sitesi yaptırma (₺24.900'den başlayan), ölçeklenebilir e-ticaret sistemi (₺49.900'den başlayan), masaüstü/ERP yazılımı (₺66.900'den başlayan), iOS & Android mobil uygulama (₺89.900'den başlayan) veya Google & yapay zeka arama görünürlüğü sağlayan Kurumsal SEO & GEO danışmanlığı (₺16.900/ay'dan başlayan) ile yayından sonraki < 30 gün içinde organik müşteri kazanımı için kıdemli yazılım ekibimizden kapsam ve bütçe değerlendirmesi alın.
İlgili Teknik Rehberler
Kurumsal Web Sitesi Yaptırma Rehberi: Sıfırdan Canlıya Tüm Süreç
Alan adı tescilinden bilgi mimarisine, Next.js 16 SSR hız mühendisliğinden Schema.org ve /llms.txt GEO kurulumuna kadar 14–21 günde tamamlanan kurumsal web sitesi yaptırma yol haritası.
Mobilya, Mutfak ve Özel Dolap Üreticileri İçin Ölçülü Teklif Web Sitesi Rehberi
Özel ölçü mutfak, giyinme odası ve modüler dolap üreticileri için metretül/m² ön fiyat hesaplayıcısı (CPQ), malzeme kartelası ve doğrudan WhatsApp lazer keşif randevusu üreten Next.js web mimarisi rehberi.
Güneş Enerjisi (GES) ve Mühendislik Firmaları İçin Keşif Web Sitesi Rehberi
Fabrika çatı GES, tarımsal sulama ve EPC enerji mühendislik firmaları için kWp amortisman simülatörü, referans santral haritası ve şifreli elektrik faturası yüklemeli B2B keşif web sitesi kurulum rehberi.