Web Sitesi Siber Güvenlik Başlıkları: CSP, HSTS, Spam Koruması ve Form Güvenliği Rehberi
WordPress eklenti açıklarından ve sahte form spamlarından yorulan işletmeler için Next.js 16 mimarisinde saldırı yüzeyini kapatmayı, Strict-Transport-Security (HSTS) ve Content-Security-Policy (CSP) HTTP güvenlik başlıklarını, CAPTCHA koymadan honeypot ve Edge hız limitiyle botları engellemeyi detaylandırıyoruz.
Kurumsal web sitelerinde siber güvenlik; ek saldırı yüzeyi açan WordPress eklentilerini terk edip Next.js 16 mimarisini Strict-Transport-Security (HSTS), Content-Security-Policy (CSP), X-Frame-Options ve nosniff başlıklarıyla zırhlamakla başlar. Yılmaz Soft projelerinde tüm Next.js sistemlerde standart sunulan bu katman; görünmez honeypot, Edge hız sınırı, AES-256 KVKK veri şifrelemesi, Schema.org @graph ile /llms.txt uyumu, %100 kod mülkiyeti ve 1 yıl ücretsiz teknik destekle teslim edilir.
Bu Rehberde Öne Çıkan Başlıklar:
Uzman Notu: Yılmaz Soft olarak eski şablonlar yerine kıdemli yazılım mühendisliği ile 1 aydan kısa sürede (< 30 gün) organik teklif, telefon ve WhatsApp müşterisi getiren, 1 yıl ücretsiz teknik destek kapsamlı sistemler geliştiriyoruz.
1. "Sadece Kilit İkonu (SSL) Var" Yanılgısı: Kurumsal Siteler Neden Hackleniyor?
Birçok firma yöneticisi tarayıcı adres çubuğundaki kilit simgesini gördüğünde web sitesinin siber saldırılara karşı tamamen korunduğunu varsayar. Oysa TLS/SSL sertifikası yalnızca ağ üzerindeki veri taşıma tünelini şifreler; uygulamanın kapısını kilitlemez. Her hafta Türkiye'de onlarca kurumsal firma sabah ofise geldiğinde web sitesinin yasa dışı bahis sayfalarına yönlendirildiğini, Google dizininde sahte ilaç linkleriyle dolduğunu veya iletişim kutusuna gecede beş bin adet Rusça/İngilizce bot spam mesajı düştüğünü görmektedir.
Bu saldırıların büyük çoğunluğu karmaşık sıfırıncı gün (zero-day) açıklarından değil, WordPress ve benzeri eklenti tabanlı CMS'lerin açıkta bıraktığı dev saldırı yüzeyinden kaynaklanır. Güncellenmeyi unutulan tek bir form eklentisi, herkesin erişebildiği yönetim giriş yolu veya doğrulanmamış dosya yükleme ucu, saldırganın doğrudan sunucuya sızmasına yetmektedir. Eğer halihazırda virüs bulaşmış veya yönlendirme sorunu yaşayan bir yapınız varsa acil müdahale sürecini hacklenen veya virüs bulaşan WordPress kurtarma ve geçiş sistem sayfamızda detaylandırdık.
Modern bir web sitesi yaptırma yaklaşımında güvenlik, sonradan kurulan bir antivirüs eklentisi değil; mimarinin temel katmanıdır. Next.js 16 tabanlı kurumsal sitelerimizde saldırı yüzeyini en baştan kapatıyor, tarayıcı ile sunucu arasındaki tüm iletişimi endüstri standardı HTTP güvenlik başlıklarıyla mühürlüyoruz.
2. Kurumsal Web Sitelerinde Zorunlu 6 HTTP Güvenlik Başlığı (Headers)
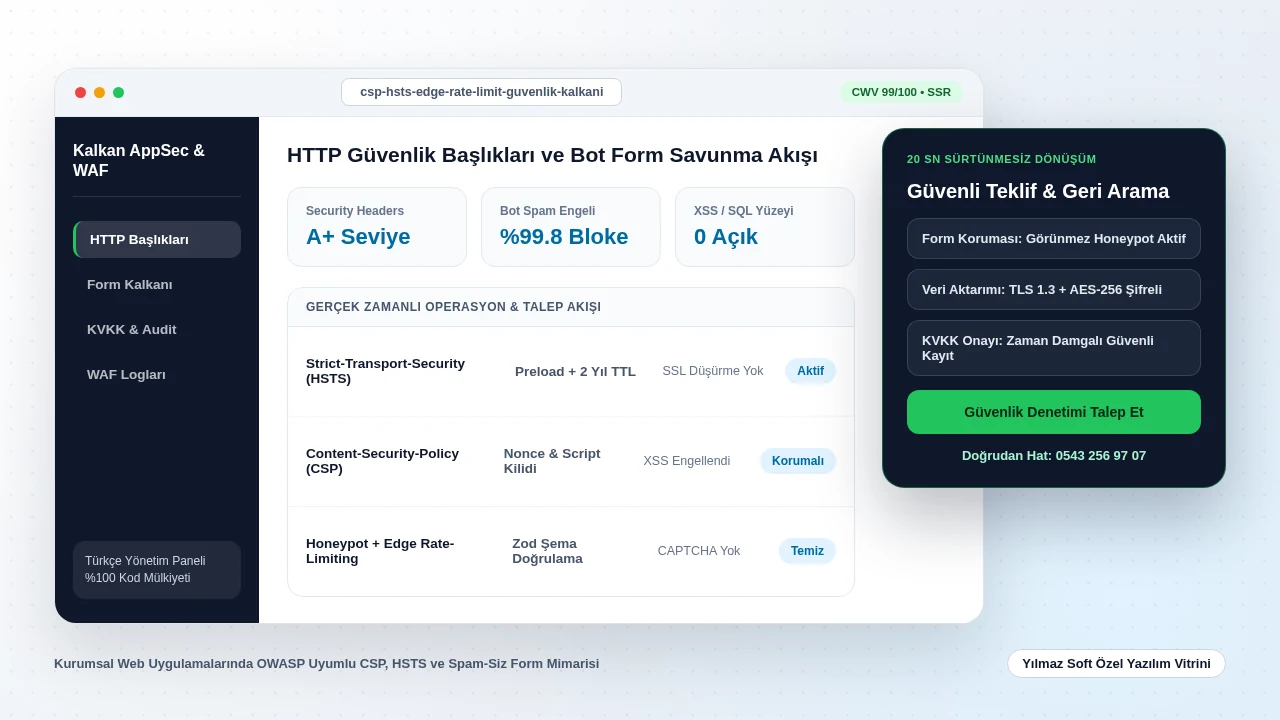
Bir tarayıcı web sitenize bağlandığında, HTML içeriğinden önce sunucunun döndüğü HTTP yanıt başlıklarını okur. Bu başlıklar tarayıcının güvenlik kurallarını belirler. Yılmaz Soft'un tüm Next.js projelerinde standart olarak yapılandırdığı altı temel HTTP güvenlik başlığı şunlardır:
1. Strict-Transport-Security (HSTS)
Kullanıcı adres çubuğuna https:// yazmadan doğrudan alan adınızı yazdığında ilk istek şifresiz HTTP üzerinden gidebilir. Saldırganlar bu milisaniyelik boşlukta SSL Stripping (SSL düşürme) saldırısı yaparak trafiği ele geçirebilir. HSTS başlığı (max-age=63072000; includeSubDomains; preload), tarayıcıya en az iki yıl boyunca bu alan adına ve tüm alt domainlere asla şifresiz bağlanmamasını kesin olarak emreder.
2. Content-Security-Policy (CSP)
Web dünyasındaki en tehlikeli açıklardan biri olan Cross-Site Scripting (XSS) saldırılarına karşı birincil savunma duvarıdır. CSP politikası, sayfada yalnızca izin verilen kaynaklardan (örneğin kendi alan adınız ve imzalı nonce değerine sahip betikler) JavaScript ve stil dosyası çalıştırılmasına izin verir. Harici bir kötü amaçlı betik, Google Tag veya üçüncü parti bir bileşen üzerinden sayfaya sızmaya çalışsa dahi tarayıcı tarafından anında bloklanır.
3. X-Frame-Options: SAMEORIGIN ve CSP frame-ancestors
Rakip veya kötü niyetli bir site, sizin teklif sayfanızı görünmez bir iframe içinde açıp üzerine sahte butonlar yerleştirerek ziyaretçiyi kandırabilir (Clickjacking). Bu başlık, sayfanızın başka alan adları içinde çerçevelenmesini kesin olarak yasaklar.
4. X-Content-Type-Options: nosniff
Tarayıcıların yüklenen dosyaların türünü tahmin etmesini (MIME sniffing) engeller. Örneğin bir yükleme alanına resim kılığında gizlenmiş yürütülebilir bir betik yüklense bile tarayıcının bunu kod olarak çalıştırmasının önüne geçer.
5. Referrer-Policy: strict-origin-when-cross-origin
Ziyaretçi sitenizdeki özel bir teklif veya müşteri paneli URL'inden dış bir linke tıkladığında, URL içindeki gizli parametrelerin veya dahili yolların dış sitelere sızmasını engeller; yalnızca alan adı kökenini paylaşır.
6. Permissions-Policy ve X-Powered-By Gizleme
Kamera, mikrofon ve konum gibi hassas tarayıcı donanım API'lerini (camera=(), microphone=(), geolocation=()) açıkça kapatarak üçüncü parti kodların izinsiz erişimini sıfırlar. Ayrıca sunucunun kullandığı yazılım sürümünü ele veren X-Powered-By başlığı (poweredByHeader: false) tamamen kaldırılarak otomatik tarama botlarına keşif ipucu verilmez.
3. Veritabanı Yüzeyini Kapatan Next.js 16 Mimarisi ve KVKK Uyumu
Geleneksel PHP veya eklentili CMS yapılarında her ziyaretçi sayfa açtığında doğrudan veritabanı sorgusu çalışır, herkese açık bir giriş formu kapısı bulunur ve onlarca harici eklenti tek bir süreç içinde yaşar. Next.js 16 mimarisinde ise güvenlik iki yapısal avantajla kökten değişir:
- Statik & Sunucu Bileşeni İzolasyonu: Kurumsal tanıtım, hizmet, ilçe SEO ve blog sayfaları derleme veya ISR aşamasında salt okunur HTML/RSC olarak üretilir. Ziyaretçinin ön yüzde etkileşime girdiği alanlarda doğrudan veritabanı bağlantısı ya da admin oturumu yüzeyi bulunmaz.
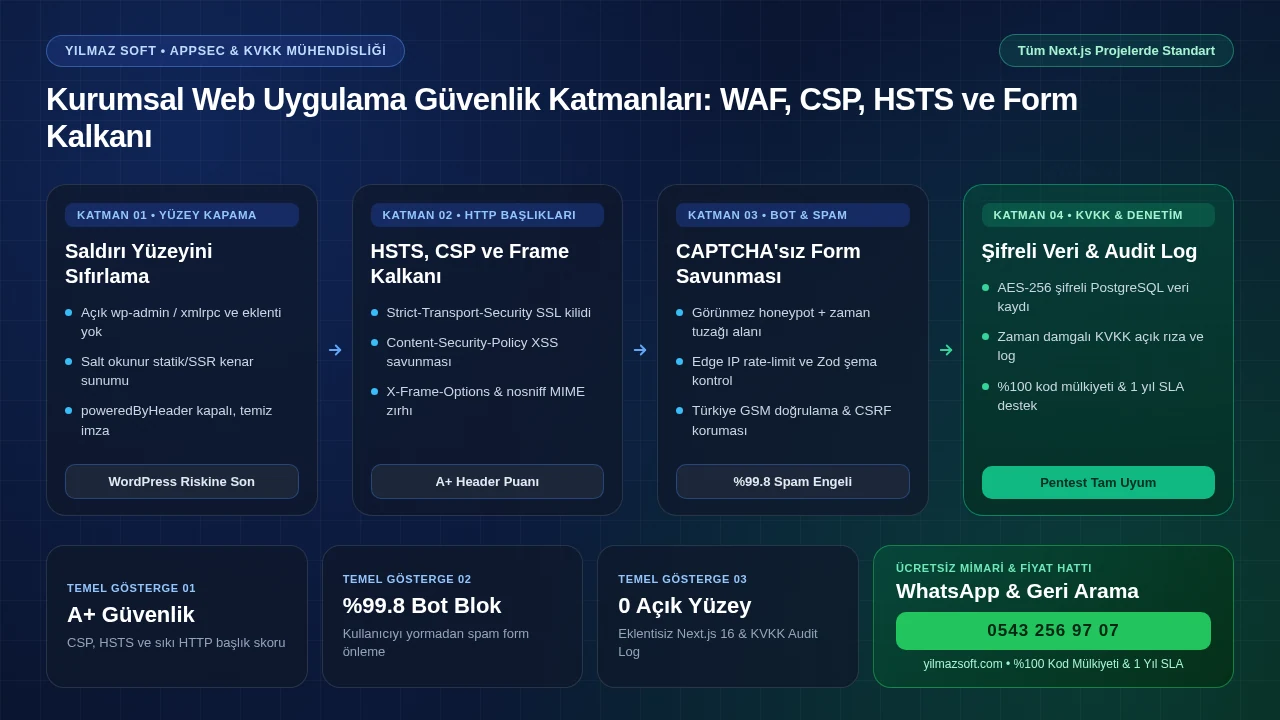
- Sızma Testi (Pentest) ve KVKK Denetimine Hazır Veri Katmanı: Teklif ve geri arama formlarının bağlandığı API rotalarında ise tüm gelen veriler Zod şema doğrulaması ile sıkı tip kontrolünden geçer, parametreli ORM sorguları sayesinde SQL Injection riski sıfırlanır. KVKK yükümlülükleri kapsamında toplanan telefon ve kurumsal veriler AES-256 standardında şifrelenerek saklanır, zaman damgalı açık rıza kayıtları ve silinemez Audit Log tutulur. Kurumsal denetimlere tam uyumlu mimari detaylarını KVKK, sızma testi ve siber güvenlik uyumlu yazılım sayfamızdan inceleyebilirsiniz.
Mevcut web sitenizin CSP, HSTS, SSL ve açık yönetim paneli risklerini ücretsiz denetleyelim. Tüm Next.js projelerimizde standart olarak sunduğumuz siber güvenlik kalkanı, %100 kod & domain mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz teknik destek için 0543 256 97 07 hattımızı arayın.
4. WordPress Eklenti Yığını vs. Next.js 16 Güvenlik Mimarisi Tablosu
Aşağıdaki teknik tablo, geleneksel açık kaynaklı şablon siteler ile Yılmaz Soft'un güvenlik sertleştirmeli Next.js 16 ve Cloud & DevOps altyapısı arasındaki koruma farklarını özetlemektedir:
| Güvenlik & Dayanıklılık Katmanı | Klasik WordPress / Açık Eklenti Yığını | Yılmaz Soft Next.js 16 Standart Güvenlik |
|---|---|---|
| Saldırı Yüzeyi ve Eklenti Riski | Açık wp-admin, xmlrpc.php ve 20+ eklenti açığı | Salt okunur SSG/RSC sunumu, sıfır üçüncü parti eklenti |
| HTTP Güvenlik Başlıkları | Varsayılan olarak eksik CSP, HSTS ve frame koruması | HSTS Preload, sıkı CSP, nosniff, SAMEORIGIN standart |
| Form Spam & Bot Koruması | Müşteri kaçıran görsel CAPTCHA veya günde yüzlerce spam | Görünmez honeypot + Edge rate-limit + Zod doğrulama |
| KVKK & Sunucu Veri İzolasyonu | Şifresiz e-posta aktarımı ve zayıf oturum yönetimi | AES-256 şifreli PostgreSQL, zaman damgalı rıza ve Audit Log |
| Maliyet & Destek Güvencesi | Her hack sonrası acil temizlik faturası ve SEO kaybı | Next.js projelerde standart • %100 Mülkiyet • 1 Yıl SLA |
5. Müşteriyi Kaçıran CAPTCHA Yerine Görünmez Spam ve Bot Savunması
Bir web sitesinde form güvenliği kurgulanırken en sık yapılan hata, kullanıcı deneyimini cezalandırmaktır. Spam mesajlardan bıkan işletme iletişim kutusunun üzerine dokuz karelik yangın musluğu veya bisiklet seçtiren bir görsel CAPTCHA yerleştirir. Sonuç nettir: Spam botlar bir miktar azalır ama gerçek mobil müşterilerin %18 ila %24'ü bulmacayı çözmekle uğraşmayıp siteyi terk eder.
Dönüşümü koruyarak botları sıfırlayan beş katmanlı görünmez savunma mimarimiz kullanıcıya tek bir engel dahi çıkarmaz:
- Görünmez Honeypot (Bal Küpü) Alanları: Formun HTML DOM yapısında yalnızca CSS ile gizlenmiş ve ekran okuyuculardan
aria-hidden="true"ile ayrılmış sahte bir alan bulunur. Gerçek insanlar bu alanı görmez ve boş bırakır; otomatik botlar ise her input'u doldurduğu için ilk milisaniyede yakalanıp sessizce reddedilir. - İnsan Etkileşimi ve Zaman Eşiği (Time-Trap): Bir insanın sayfayı açıp telefon numarasını yazması en az 2–3 saniye sürer. Sayfa yüklendikten 400 milisaniye sonra gelen otomatik POST istekleri sunucu sınırında doğrudan elenir.
- Edge Hız Sınırlaması (Rate-Limiting): Aynı IP bloğundan veya cihaz parmak izinden dakikada belirli eşikten fazla teklif/arama isteği gelirse Edge WAF katmanı isteği
429 Too Many Requestsyanıtıyla durdurur ve SMTP/CRM sunucunuzun tıkanmasını önler. - Sunucu Tarafı Türkiye Telefon ve Format Doğrulaması: Ön yüzdeki HTML doğrulaması kolayca aşılabilir. Bu nedenle
/api/contactuç noktasında her alan Zod ile yeniden ayrıştırılır, XSS karakterleri temizlenir ve geçerli telefon formatı kontrol edilir. - Origin & CSRF Bütünlük Kontrolü: Form isteklerinin yalnızca kendi yetkili alan adınızdan ve güvenli
SameSitepolitikası altından gelmesi zorunlu tutulur.
OWASP Top 10 Uyumu, Bağımlılık Güvenliği ve Sürekli İzleme
Kurumsal güvenlik tek seferlik başlık ayarıyla bitmez. Yılmaz Soft AppSec standardında üretim kod tabanı üç sürekli kalkanla korunur:
- Otomatik Bağımlılık ve Supply-Chain Denetimi: Paket kilit dosyaları (
package-lock.json) deterministik olarak sabitlenir ve CI/CD derleme sürecindenpm auditile bilinen kritik zafiyetler kontrol edilir; dışarıdan kontrolsüz script CDN bağlantıları (unpkg, eskijQueryCDN'leri) projeye sokulmaz. - Kriptografik Nonce / Hash Tabanlı CSP: Dinamik sayfalarda satır içi betikler rastgele üretilen tek kullanımlık kriptografik
noncebelirteciyle yetkilendirilir; böylece saldırganın DOM içine yerleştirdiği hiçbir yetkisiz kod parçası tarayıcıda çalışmaz. - Değişmez Kayıt ve DDoS Tamponu: İstemciden gelen tüm şüpheli taramalar (
.env,wp-login.php,.git/configyoklamaları) uygulama sunucusuna ulaşmadan ters vekil ve Edge katmanında kesilir; yüksek erişilebilirlikli loglama ile anomali erken tespit edilir.
6. Güvenlik, 0,8 Saniye Altı Hız ve Schema.org @graph + /llms.txt Dengesi
Güvenlik sertleştirmesi doğru yapılmadığında SEO ve yapay zeka tarayıcılarını (GEO) yanlışlıkla engelleyebilir. Örneğin aşırı agresif bir WAF kuralı Googlebot, OAI-SearchBot veya PerplexityBot tarayıcılarını bloke ederse görünürlüğünüz sıfıra düşer. Aynı şekilde hatalı yazılmış bir CSP kuralı Schema.org JSON-LD script etiketinin çalışmasını ya da Next.js görsellerinin yüklenmesini durdurabilir; hatta Google Analytics veya WhatsApp widget bağlantılarının tarayıcı konsolunda hata vermesine neden olabilir.
Bu yüzden Yılmaz Soft mühendislik standardında güvenlik ve SEO/GEO tek potada test edilir:
- Akıllı Bot Ayrımı: Zararlı form tarayıcıları, açık arayan otomatik zafiyet tarayıcıları ve brute-force saldırganları Edge katmanında engellenirken; Googlebot ve yapay zeka dizinleme botlarının SSR HTML sayfalarına,
/llms.txtmanifestosuna veSchema.org @graphverilerine 0,8 saniye altı hızla kesintisiz erişmesi güvence altına alınır. - Güvenilir Kaynak Otoritesi: Mozilla HTTP Observatory ve SecurityHeaders testlerinden A+ güvenlik notu alan, güvenli HTTPS ve temiz CSP sunan siteler hem kurumsal IT satın alma ekiplerinin sızma testi (pentest) ön onayını geçer hem de arama motorlarının yüksek güven skorunu kazanır.
- Canlı Yayın Öncesi 5 Adımlı Güvenlik Doğrulaması: Her proje teslim edilmeden önce
curl -Ibaşlık kontrolü,Strict-Transport-Securityalt domain testi, honeypot bot simülasyonu, rate-limit429tetikleme testi ve KVKK aydınlatma/rıza zaman damgası kaydı mühendisler tarafından bizzat doğrulanır. - TLS 1.3 Zorunluluğu ve Çerez Bayrakları: Eski ve güvensiz TLS 1.0/1.1 protokolleri kapatılarak yalnızca TLS 1.2 ve TLS 1.3 üzerinden modern şifreleme paketlerine izin verilir. Yönetim veya oturum çerezlerinin tamamı
HttpOnly,SecureveSameSite=Laxbayraklarıyla korunur; böylece olası bir istemci taraflı betik hatasında bile oturum belirteçleri dışarıya okunamaz. - Üçüncü Parti Script İzolasyonu ve SRI: Zorunlu analitik etiketleri dışındaki hiçbir üçüncü parti pazarlama aracı kontrolsüz yüklenmez; harici dosyalar Subresource Integrity (SRI) bütünlük özetleriyle doğrulanır.
Kendi mevcut alan adınızın güvenlik başlıklarını, hız skorunu ve açık risklerini hemen ölçtürmek için ücretsiz site analizi sayfamızdan teknik tarama başlatabilirsiniz.
7. Sonuç: Kurumsal İtibarınızı Şansa Bırakmayın
Tek bir güvenlik açığı veya hacklenme olayı; yıllarca emek verdiğiniz Google sıralamalarınızı bir gecede silebilir ve müşterilerinizin gözündeki kurumsal güveni telafisi zor biçimde zedeler. Açık kaynaklı eklenti yamalarıyla geçici önlemler almak yerine, doğası gereği güvenli Next.js 16 mimarisine geçerek hem saldırı yüzeyini kapatabilir hem de sıfır ek abonelik ücretiyle A+ siber güvenlik standartlarına kavuşabilirsiniz.
Tüm Next.js projelerimizde standart olarak sunduğumuz CSP/HSTS güvenlik başlıkları, CAPTCHA'sız spam kalkanı ve KVKK uyumlu altyapımızı (Kurumsal Web ₺24.900+, Next.js ₺29.900+, %100 kod ve domain mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz teknik destek dahil) sitenize uygulamak için iletişim sayfamızdan veya sayfanın altındaki Hızlı Teklif ve Geri Arama bölümünden bize ulaşabilirsiniz. Acil güvenlik denetimi için 0543 256 97 07 hattımızı arayabilir ya da WhatsApp güvenlik hattımız üzerinden alan adınızı göndererek aynı gün teknik rapor alabilirsiniz.
Numaranızı Bırakın Sizi Arayalım veya WhatsApp'tan Anında Fiyat Alın
Satış temsilcisiyle değil, doğrudan projenizi kodlayacak kıdemli yazılım mühendisiyle görüşün. %100 kaynak kod mülkiyeti, yıllık kira yok ve 1 yıl ücretsiz teknik destek garantisi.
1. İlgilendiğiniz Proje Türünü Seçin (Fiyat ve WhatsApp Özeti Otomatik Güncellenir):
Telefon Numaranızı Bırakın — 15 Dakikada Arayalım
Veya Tek Tıkla WhatsApp'tan Yazın
Form doldurmak istemiyorsanız seçtiğiniz Kurumsal Web Sitesi Yaptırma kapsamını hazır mesaj olarak doğrudan WhatsApp hattımıza aktarın; aynı gün net bütçe ve teslim takvimi paylaşalım.
Konu Hakkında Merak Edilenler
Projeniz İçin Ücretsiz Fiyat & SEO Analizi Alın (0543 256 97 07)
Kurumsal web sitesi yaptırma (₺24.900'den başlayan), ölçeklenebilir e-ticaret sistemi (₺49.900'den başlayan), masaüstü/ERP yazılımı (₺66.900'den başlayan), iOS & Android mobil uygulama (₺89.900'den başlayan) veya Google & yapay zeka arama görünürlüğü sağlayan Kurumsal SEO & GEO danışmanlığı (₺16.900/ay'dan başlayan) ile yayından sonraki < 30 gün içinde organik müşteri kazanımı için kıdemli yazılım ekibimizden kapsam ve bütçe değerlendirmesi alın.
İlgili Teknik Rehberler
Kurumsal Web Sitesi Yaptırma Rehberi: Sıfırdan Canlıya Tüm Süreç
Alan adı tescilinden bilgi mimarisine, Next.js 16 SSR hız mühendisliğinden Schema.org ve /llms.txt GEO kurulumuna kadar 14–21 günde tamamlanan kurumsal web sitesi yaptırma yol haritası.
Mobilya, Mutfak ve Özel Dolap Üreticileri İçin Ölçülü Teklif Web Sitesi Rehberi
Özel ölçü mutfak, giyinme odası ve modüler dolap üreticileri için metretül/m² ön fiyat hesaplayıcısı (CPQ), malzeme kartelası ve doğrudan WhatsApp lazer keşif randevusu üreten Next.js web mimarisi rehberi.
Güneş Enerjisi (GES) ve Mühendislik Firmaları İçin Keşif Web Sitesi Rehberi
Fabrika çatı GES, tarımsal sulama ve EPC enerji mühendislik firmaları için kWp amortisman simülatörü, referans santral haritası ve şifreli elektrik faturası yüklemeli B2B keşif web sitesi kurulum rehberi.